BSI Warnstufe Orange: „PHP2Shell“ (CVE-2026-109618 & CVE-2026-109619) bedroht das Web
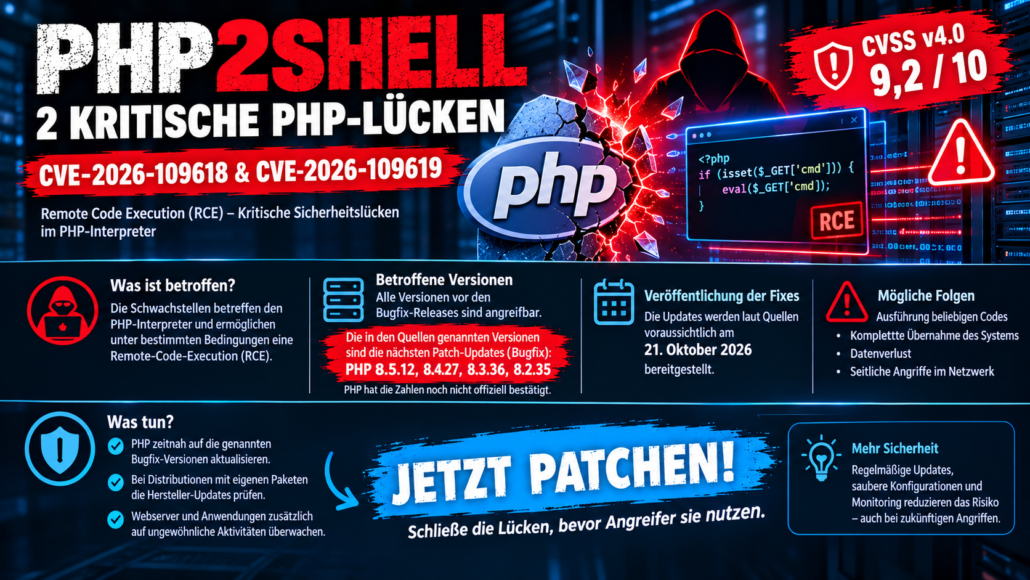
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat mit der Aktenzeichen-Nummer BITS-H Nr. 2026-297981-1032 eine dringende Cybersicherheitswarnung der Risikostufe 3 / Orange herausgegeben. Unter der Bezeichnung PHP2Shell fasst die IT-Sicherheitswelt zwei gravierende Schwachstellen im Kern der Skriptsprache PHP zusammen: CVE-2026-109618 und CVE-2026-109619.
Beide Sicherheitslücken wurden nach CVSS v4.0 mit einem kritischen Wert von 9.2 eingestuft. Da Details zu den Lücken vorzeitig an die Öffentlichkeit gelangten, herrscht bei IT-Verantwortlichen weltweit höchste Eile.
Funktionsweise und Tragweite von PHP2Shell
Im Gegensatz zu vielen alltäglichen Schwachstellen stecken die Lücken nicht in einzelnen WordPress-Plugins oder Themes, sondern direkt in der Laufzeitumgebung des PHP-Kerns.
Die Risiken im Überblick:
-
Unauthentifizierte Remote Code Execution (RCE): Angreifer benötigen keine Zugangsdaten auf der Zielseite. Über speziell präparierte Anfragen lässt sich fremder PHP- bzw. Systemcode direkt auf dem Webserver ausführen.
-
Betroffene Versionen: Sicherheitsanalysen zufolge sind potenziell alle PHP-Versionen ab PHP 5 aufwärts verwundbar – das betrifft Softwarestände der letzten 20 Jahre.
-
Aktive Exploits im Umlauf: Erste Security-Researcher und CERTs haben funktionierende Proof-of-Concept-Exploits bestätigt. Erste Scans und Angriffe im Netz laufen bereits.
Wie brisant die Lage ist, zeigt die dringende Empfehlung des BSI: Sollte ein kurzfristiges Einspielen von Patches nicht möglich sein, rät die Behörde explizit dazu, betroffene Webserver vorübergehend vollständig vom Internet zu trennen, um eine Kompromittierung zu verhindern.
Welches Handeln ist jetzt erforderlich?
1. Sofortiges Update der unterstützten PHP-Zweige
Das PHP-Entwicklerteam hat Notfall-Releases herausgebracht. Für alle aktiven Versionszweige (wie PHP 8.2, 8.3, 8.4) stehen gepatchte Pakete bereit. Aktualisieren Sie Ihre Webserver, Docker-Container und PHP-FPM-Instanzen unverzüglich.
2. Sonderfall: Veraltete EOL-PHP-Versionen (PHP 8.1, 7.x, 5.x)
Ältere PHP-Versionen, die bereits das End-of-Life (EOL) erreicht haben, erhalten vom offiziellen Core-Team keine regulären Sicherheits-Updates mehr. Betreiber solcher Altsysteme müssen:
-
Ein Upgrade auf eine unterstützte PHP-Version (PHP 8.2+) durchführen.
-
Wenn ein Upgrade kurzfristig unmöglich ist: Die Anwendung hinter einem VPN / IP-Whitelisting abschirmen oder den Server vorübergehend vom Netz nehmen.
3. Keine falsche Sicherheit durch Reine Workarounds
Bestimmte Mitigations (wie das Deaktivieren von session.upload_progress.enable oder das Anpassen von Strict-Modes) mindern das Risiko zwar ab, schließen die grundlegenden C-Level-Schwachstellen im PHP-Kern jedoch nicht lückenlos. Das Einspielen der echten PHP-Binärpatches ist alternativlos.
| PHP-Zweig | Verwundbar | Fehler behoben ab |
|---|---|---|
| PHP 8.5 | bis 8.5.11 | 8.5.12 |
| PHP 8.4 | bis 8.4.26 | 8.4.27 |
| PHP 8.3 | bis 8.3.35 | 8.3.36 |
| PHP 8.2 | bis 8.2.34 | 8.2.35 |
Fazit
PHP2Shell gehört zu den bedrohlichsten Vorfällen der letzten Jahre für die allgemeine Web-Infrastruktur. Systemadministratoren, Hoster und DevSecOps-Teams müssen die bereitgestellten Sicherheitspatches umgehend ausrollen und Server-Logs auf verdächtige Zugriffe kontrollieren.
Offizielle Quelle: BSI Cybersicherheitswarnung BITS-H Nr. 2026-297981-1032
