Umfassende Expertise
Hostinger Black Friday Deal: Bis zu 88 % Rabatt auf Webhosting & VPS (4 Jahre Laufzeit) Der November bringt traditionsgemäß die besten Angebote des Jahres für Webentwickler, Systemadministratoren und Website-Betreiber. Hostinger hat seinen diesjährigen Black Friday Sale freigeschaltet und bietet extrem hohe Nachlässe auf das gesamte Portfolio – von klassischen Webhosting-Tarifen über optimiertes WordPress-Hosting bis […]
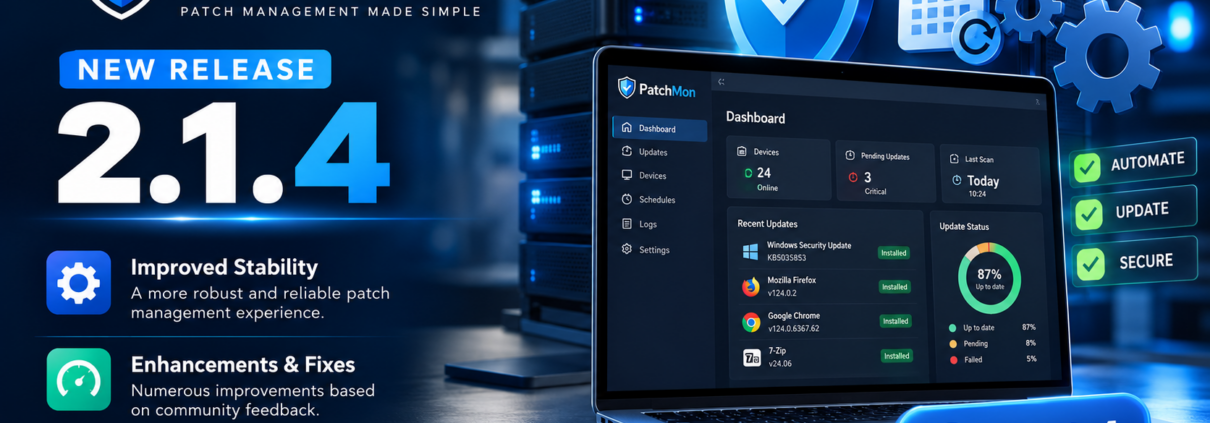
PatchMon v2.1.4 Release: Stabilitäts-Fixes für Webhooks, OIDC & LXC-Compliance Das beliebte Open-Source-Monitoring-Tool PatchMon hat mit der Veröffentlichung der Version v2.1.4 ein wichtiges Wartungs-Update erhalten. Während die vorangegangenen Releases v2.1.0 bis v2.1.3 erhebliche Performance-Sprünge (wie die Reduzierung des Agent-Traffics um 99 %) mit sich brachten, adressiert v2.1.4 gezielt Rückmeldungen aus der Community und repariert Detailfehler im […]
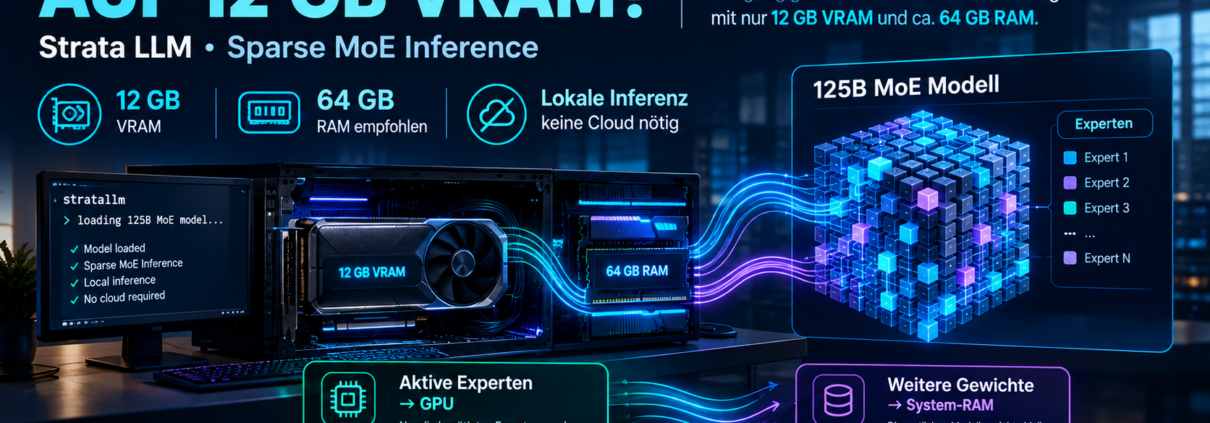
Strata LLM (stratallm.org): 125B MoE-Modelle lokal auf 12 GB VRAM ausführen Die Anforderungen moderner Frontier-Klassiker im Open-Weight-Bereich wachsen stetig. Modelle mit der Mixture-of-Experts-Architektur (MoE) – wie Qwen3.8-Flash-Next 125B oder Mixtral – bieten zwar extrem hohe Modellkapazität, scheiterten bisher jedoch an der harten VRAM-Grenze lokaler Consumer-Grafikkarten. Mit dem Open-Source-Projekt Strata LLM (stratallm.org) steht Entwicklern, Researchern und […]
CVSS 9.8: Kritische Linux-Kernel Lücke CVE-2026-98432 entdeckt
SecurityCVE-2026-98432 (CVSS 9.8): Kritische TCP-Lücke im Linux-Kernel entdeckt Die Welle schwerwiegender Infrastruktur-Lücken reißt nicht ab. Mit der Veröffentlichung von CVE-2026-98432 steht die Linux-Community vor einer der potenziell gefährlichsten Schwachstellen im TCP/IP-Netzwerkstack der letzten Jahre. Die Lücke erlaubt es Angreifern, über manipulierte IPv4-TCP-Handshakes einen Speicherfehler (Use-After-Free) im Kernel auszulösen, was im schlimmsten Fall zur vollständigen Übernahme […]
Black October 2026: Die 48 Stunden der Cybersecurity-Krise
Security„Black October“: Die 48 Stunden, die die Cybersecurity-Welt für immer veränderten In der Geschichte der Informationssicherheit gab es immer wieder Tage, die durch einzelne Megavorfälle (wie WannaCry, Log4Shell oder den CrowdStrike-Gau) geprägt wurden. Doch was die weltweite IT-Infrastruktur im Oktober 2026 innerhalb von nur 48 Stunden erlebte, sucht rückblickend nach seinesgleichen. Unter dem Begriff „Black […]
BSI Warnstufe Orange: „PHP2Shell“ (CVE-2026-109618 & CVE-2026-109619) bedroht das Web Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat mit der Aktenzeichen-Nummer BITS-H Nr. 2026-297981-1032 eine dringende Cybersicherheitswarnung der Risikostufe 3 / Orange herausgegeben. Unter der Bezeichnung PHP2Shell fasst die IT-Sicherheitswelt zwei gravierende Schwachstellen im Kern der Skriptsprache PHP zusammen: CVE-2026-109618 und CVE-2026-109619. Beide Sicherheitslücken […]