Umfassende Expertise
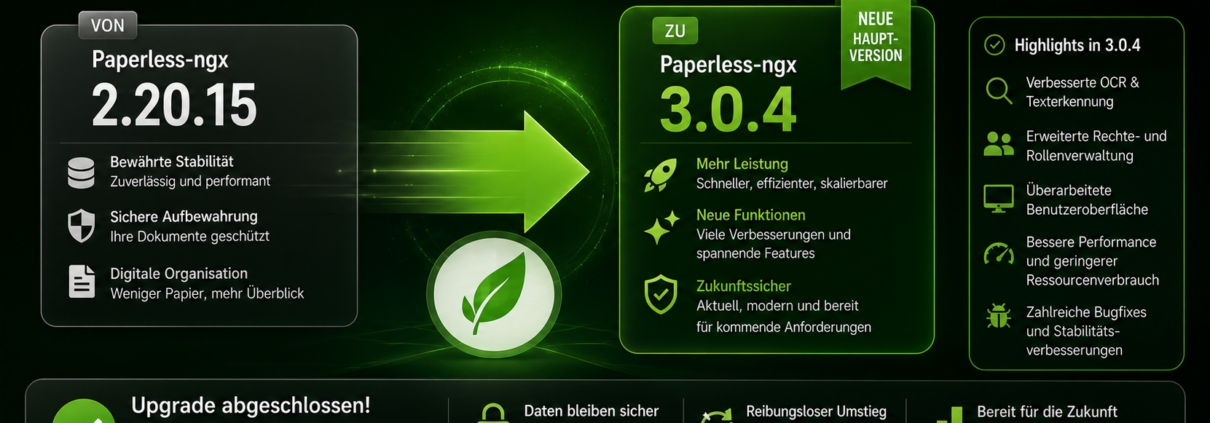
Paperless-ngx Docker Upgrade: von 2.20.15 auf 3.0.4 Paperless-ngx 3.0 bringt Breaking Changes. Diese Anleitung zeigt das Upgrade einer Docker-Installation, Schritt für Schritt. Voraussetzung: Ausgangsversion muss 2.20.15 sein. Nur von dort aus ist der Sprung auf 3.0 offiziell unterstützt. Ältere Versionen zuerst auf 2.20.15 bringen. Was sich in 3.0 ändert Suchindex wechselt von Whoosh zu Tantivy […]
Paperless-ngx Upgrade: von 2.20.15 auf 3.0.4 (Debian-VM auf Proxmox) Paperless-ngx 3.0 bringt Breaking Changes. Diese Anleitung zeigt das Bare-Metal-Upgrade auf einer Debian-VM unter Proxmox, Schritt für Schritt. Voraussetzung: Ausgangsversion muss 2.20.15 sein. Nur von dort aus ist der Sprung auf 3.0 offiziell unterstützt. Ältere Versionen zuerst auf 2.20.15 bringen. Was sich in 3.0 ändert Suchindex […]
PatchMon v2.1.1 bis v2.1.3: Maintenance-Releases bringen Bugfixes für SSO, Webhooks und Compliance Direkt im Anschluss an das große v2.1.0-Release hat das Entwicklerteam von PatchMon mit den Versionen v2.1.1, v2.1.2 und v2.1.3 drei schnelle Bugfix-Updates veröffentlicht. Während das Hauptrelease v2.1.0 massive Architektur- und Performance-Änderungen mit sich brachte, kümmern sich die Point-Releases um die Beseitigung von Unschärfen […]
PatchMon v2.1.1 – v2.1.3: Fixes für SSO, Webhooks & Compliance
Security, ToolsPatchMon v2.1.1 bis v2.1.3: Maintenance-Releases bringen Bugfixes für SSO, Webhooks und Compliance Direkt im Anschluss an das große v2.1.0-Release hat das Entwicklerteam von PatchMon mit den Versionen v2.1.1, v2.1.2 und v2.1.3 drei schnelle Bugfix-Updates veröffentlicht. Während das Hauptrelease v2.1.0 massive Architektur- und Performance-Änderungen mit sich brachte, kümmern sich die Point-Releases um die Beseitigung von Unschärfen […]
CVE-2026-8933: Root-Lücke in Ubuntu durch snap-confine
SecurityLocal Privilege Escalation in Ubuntu: CVE-2026-8933 bedroht snap-confine Das Sicherheitsteam von Qualys hat eine weitere gravierende Schwachstelle in einer zentralen Komponente gängiger Linux-Distributionen analysiert. Unter der Kennung CVE-2026-8933 führt ein Logikfehler in snap-confine dem Unterbau des Paketmanagers Snap zu einer lokalen Rechteausweitung (Local Privilege Escalation, LPE). Da Snap auf modernen Ubuntu-Systemen standardmäßig installiert ist, ist das […]
Cyberangriff auf Nextcloud: Technische Details & PR-Kritik
SecurityCyberangriff auf Nextcloud: Wie ungeschickte Kommunikation das Vertrauen gefährdet Der Open-Source-Cloud-Spezialist Nextcloud steht nach einem Sicherheitsvorfall in der Kritik. Obwohl der eigentliche Cyberangriff auf die Infrastruktur des Unternehmens glimpflich ausging und nach aktuellem Kenntnisstand weder Kundendaten noch der Kern-Quellcode der Software manipuliert wurden, sorgt das Krisenmanagement des Anbieters für erhebliche Unruhe in der IT-Community. Zugriff […]