CVE-2026-98432 (CVSS 9.8): Kritische TCP-Lücke im Linux-Kernel entdeckt
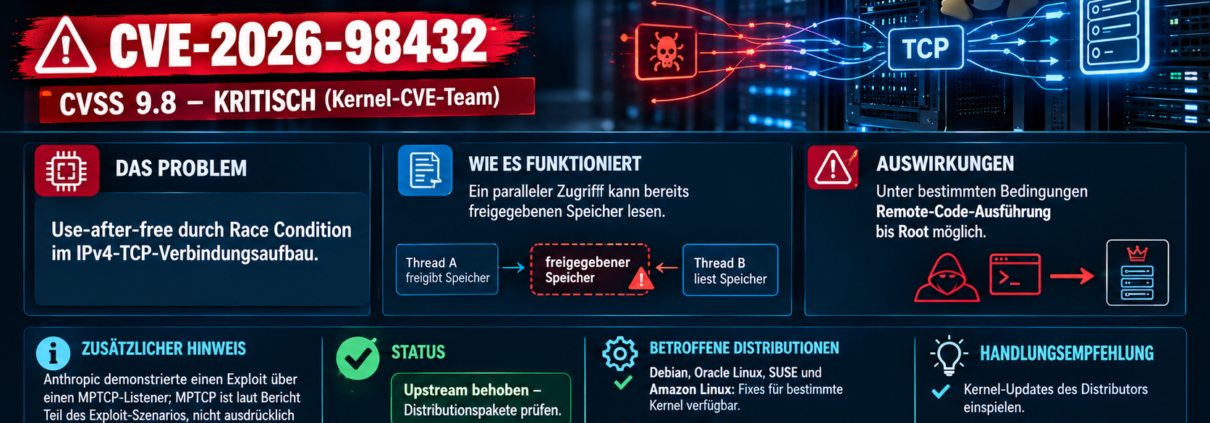
Die Welle schwerwiegender Infrastruktur-Lücken reißt nicht ab. Mit der Veröffentlichung von CVE-2026-98432 steht die Linux-Community vor einer der potenziell gefährlichsten Schwachstellen im TCP/IP-Netzwerkstack der letzten Jahre. Die Lücke erlaubt es Angreifern, über manipulierte IPv4-TCP-Handshakes einen Speicherfehler (Use-After-Free) im Kernel auszulösen, was im schlimmsten Fall zur vollständigen Übernahme des Systems mit Root-Rechten führt.
Aufgedeckt und gemeldet wurde der Fehler von Sicherheitsforschern (darunter Xinyang Ge von Anthropic). Für Aufsehen sorgt dabei insbesondere die Tatsache, dass eine KI (Claude) im Rahmen der Analyse in unter einer Stunde einen funktionierenden RCE-Exploit erzeugen konnte.
Technische Ursache: Race Condition bei TCP-SYN-ACKs
Die Wurzel des Problems liegt in der Art und Weise, wie der Linux-Kernel eingehende IPv4-TCP-Verbindungen verarbeitet:
-
Gemeinsame Speichernutzung: Bei der Erstellung von untergeordneten Sockets (
tcp_v4_syn_recv_sock()) überträgt der Kernel die IPv4-Optionen (ireq_opt) vom Request-Socket auf den neuen Child-Socket. -
Fehlendes Locking: Seit Kernel-Aktivitäten zur Performance-Optimierung werden Request-Sockets ohne striktes Listener-Locking abgearbeitet. Wenn nun parallel retransmittete SYN-Pakete verarbeitet werden, greift ein CPU-Kern auf die Optionen zu, während ein anderer CPU-Kern den Child-Socket wieder freigibt.
-
Use-After-Free: Weil
inet_sock_destruct()den Speicher per einfachemkfree()statt zeitverzögert via RCU (Read-Copy-Update) freigab, las der Kernel bereits freigegebenen Speicher erneut (ip_options_build()).
Warum IPv6 sicher ist
Der IPv6-Stack (tcp_v6_syn_recv_sock()) kopiert und dupliziert die Optionen explizit, anstatt Zeiger unverändert zu übergeben. Daher ist die IPv6-Komponente von dieser spezifischen Handshake-Race-Condition nicht betroffen.
KI-Exploitation als Beschleuniger
Besondere Brisanz erhält CVE-2026-98432 durch den von Anthropic dokumentierten Proof-of-Concept:
-
KASLR-Bypass: Nach rund 48 Minuten gezieltem Triggern der Race Condition gelang es dem Exploit, Kernel-Speicheradressen auszulesen und damit die Adressbereichs-Randomisierung (KASLR) wirkungslos zu machen.
-
Arbitrary Code Execution: Bereits 5 Minuten später konnte der Exploit eine direkte Shell auf dem Zielsystem ausführen.
Dieser Umstand belegt eindrucksvoll, dass die Zeitspanne zwischen der Entdeckung einer Kernel-Lücke und der Verfügbarkeit funktionsfähiger Exploits durch KI-Tools drastisch geschrumpft ist.
Betroffene Systeme und Patches
Der Bug wurde ursprünglich bereits mit Linux 4.4 eingeschleppt und ist somit über ein Jahrzehnt im Kernel-Code vorhanden gewesen.
Gepatchte Kernel-Versionen:
Die Kernel-Maintainer haben den Fix (free inet_opt and ireq_opt after an RCU grace period) über die Funktion kfree_rcu() in allen aktiven LTS-Zweigen integriert:
-
5.10.272 (oder neuer)
-
5.15.223 (oder neuer)
-
6.1.190 (oder neuer)
-
6.6.159 (oder neuer)
-
6.12.113 / 7.x (oder neuer)
Distributionshersteller wie Red Hat, Ubuntu, SUSE und Debian stellen schrittweise aktualisierte Kernel-Pakete über ihre offiziellen Repositories bereit.
Handlungsempfehlungen für Systemadministratoren
-
Paketupdates durchführen: Aktualisieren Sie die Kernel-Pakete Ihrer Distribution unverzüglich.
-
System-Neustart initiieren: Ein Kernel-Patch erfordert zwingend einen Reboot des Systems (sofern keine Enterprise-Live-Patching-Lösungen wie Kpatch/KGraft im Einsatz sind).
-
Firewall / Edge-Scans: Schirmen Sie direkt dem Internet ausgesetzte IPv4-Ports mit RCU-kritischen Traffic-Mustern ab, bis die Wirtssysteme gepatcht sind.
Quellen: