Archiv für das Monat: Oktober, 2026

CVE-2026-98432 (CVSS 9.8): Kritische TCP-Lücke im Linux-Kernel entdeckt

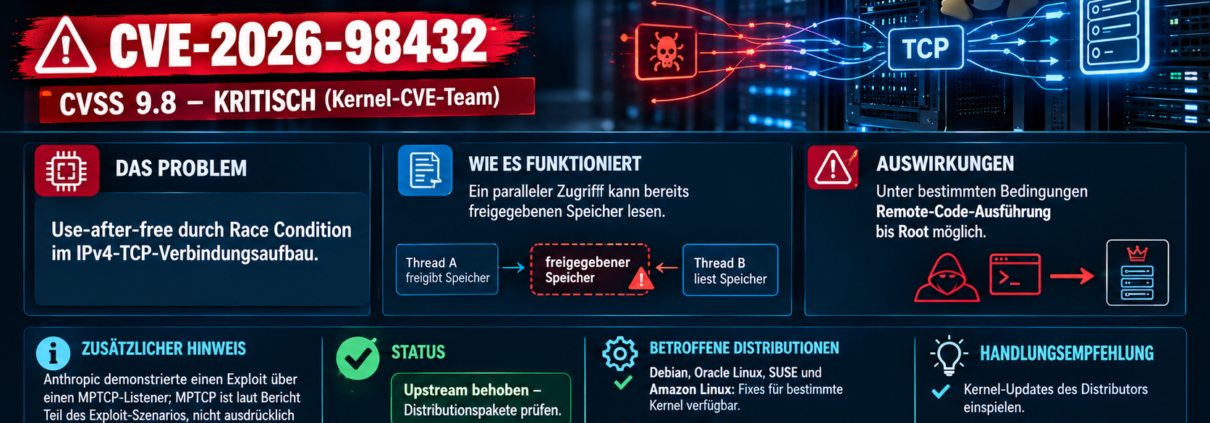
Die Welle schwerwiegender Infrastruktur-Lücken reißt nicht ab. Mit der Veröffentlichung von CVE-2026-98432 steht die Linux-Community vor einer der potenziell gefährlichsten Schwachstellen im TCP/IP-Netzwerkstack der letzten Jahre. Die Lücke erlaubt es Angreifern, über manipulierte IPv4-TCP-Handshakes einen Speicherfehler (Use-After-Free) im Kernel auszulösen, was im schlimmsten Fall zur vollständigen Übernahme des Systems mit Root-Rechten führt.

Aufgedeckt und gemeldet wurde der Fehler von Sicherheitsforschern (darunter Xinyang Ge von Anthropic). Für Aufsehen sorgt dabei insbesondere die Tatsache, dass eine KI (Claude) im Rahmen der Analyse in unter einer Stunde einen funktionierenden RCE-Exploit erzeugen konnte.

Technische Ursache: Race Condition bei TCP-SYN-ACKs

Die Wurzel des Problems liegt in der Art und Weise, wie der Linux-Kernel eingehende IPv4-TCP-Verbindungen verarbeitet:

  1. Gemeinsame Speichernutzung: Bei der Erstellung von untergeordneten Sockets (tcp_v4_syn_recv_sock()) überträgt der Kernel die IPv4-Optionen (ireq_opt) vom Request-Socket auf den neuen Child-Socket.

  2. Fehlendes Locking: Seit Kernel-Aktivitäten zur Performance-Optimierung werden Request-Sockets ohne striktes Listener-Locking abgearbeitet. Wenn nun parallel retransmittete SYN-Pakete verarbeitet werden, greift ein CPU-Kern auf die Optionen zu, während ein anderer CPU-Kern den Child-Socket wieder freigibt.

  3. Use-After-Free: Weil inet_sock_destruct() den Speicher per einfachem kfree() statt zeitverzögert via RCU (Read-Copy-Update) freigab, las der Kernel bereits freigegebenen Speicher erneut (ip_options_build()).

Warum IPv6 sicher ist

Der IPv6-Stack (tcp_v6_syn_recv_sock()) kopiert und dupliziert die Optionen explizit, anstatt Zeiger unverändert zu übergeben. Daher ist die IPv6-Komponente von dieser spezifischen Handshake-Race-Condition nicht betroffen.

KI-Exploitation als Beschleuniger

Besondere Brisanz erhält CVE-2026-98432 durch den von Anthropic dokumentierten Proof-of-Concept:

  • KASLR-Bypass: Nach rund 48 Minuten gezieltem Triggern der Race Condition gelang es dem Exploit, Kernel-Speicheradressen auszulesen und damit die Adressbereichs-Randomisierung (KASLR) wirkungslos zu machen.

  • Arbitrary Code Execution: Bereits 5 Minuten später konnte der Exploit eine direkte Shell auf dem Zielsystem ausführen.

Dieser Umstand belegt eindrucksvoll, dass die Zeitspanne zwischen der Entdeckung einer Kernel-Lücke und der Verfügbarkeit funktionsfähiger Exploits durch KI-Tools drastisch geschrumpft ist.

Betroffene Systeme und Patches

Der Bug wurde ursprünglich bereits mit Linux 4.4 eingeschleppt und ist somit über ein Jahrzehnt im Kernel-Code vorhanden gewesen.

Gepatchte Kernel-Versionen:

Die Kernel-Maintainer haben den Fix (free inet_opt and ireq_opt after an RCU grace period) über die Funktion kfree_rcu() in allen aktiven LTS-Zweigen integriert:

  • 5.10.272 (oder neuer)

  • 5.15.223 (oder neuer)

  • 6.1.190 (oder neuer)

  • 6.6.159 (oder neuer)

  • 6.12.113 / 7.x (oder neuer)

Distributionshersteller wie Red Hat, Ubuntu, SUSE und Debian stellen schrittweise aktualisierte Kernel-Pakete über ihre offiziellen Repositories bereit.

Handlungsempfehlungen für Systemadministratoren

  1. Paketupdates durchführen: Aktualisieren Sie die Kernel-Pakete Ihrer Distribution unverzüglich.

  2. System-Neustart initiieren: Ein Kernel-Patch erfordert zwingend einen Reboot des Systems (sofern keine Enterprise-Live-Patching-Lösungen wie Kpatch/KGraft im Einsatz sind).

  3. Firewall / Edge-Scans: Schirmen Sie direkt dem Internet ausgesetzte IPv4-Ports mit RCU-kritischen Traffic-Mustern ab, bis die Wirtssysteme gepatcht sind.

Quellen:
„Black October“: Die 48 Stunden, die die Cybersecurity-Welt für immer veränderten

In der Geschichte der Informationssicherheit gab es immer wieder Tage, die durch einzelne Megavorfälle (wie WannaCry, Log4Shell oder den CrowdStrike-Gau) geprägt wurden. Doch was die weltweite IT-Infrastruktur im Oktober 2026 innerhalb von nur 48 Stunden erlebte, sucht rückblickend nach seinesgleichen.

Unter dem Begriff „Black October“ fassen Sicherheitsforscher und CERTs eine beispiellose Dichte an kritischen Schwachstellen, gehackten Zertifikats-Autoritäten, KI-gestützten Angriffen und Supply-Chain-Kompromittierungen zusammen. Jeder einzelne dieser Vorfälle hätte in einem normalen Jahr als Jahres-Top-Ereignis gegolten.

1. Die verheerenden Kern-Vorfälle (Meltdown-Kaliber)

PHP2Shell & GitLab CVSS 10.0

Mit PHP2Shell wurde der Kern der am weitesten verbreiteten Web-Skriptsprache getroffen – potenziell betroffen sind rund 70 % aller Websites weltweit. Behörden und Kommunen sahen sich gezwungen, Auftritte präventiv vom Netz zu nehmen. Zeitgleich veröffentlichte GitLab einen Notfall-Patch für eine Lücke mit dem maximalen Schweregrad CVSS 10.0, die sämtliche Instanzen seit dem Jahr 2014 betrifft.

Der eMudhra Root-Schlüssel-Gau

Bei der Zertifizierungsstelle eMudhra wurden die Root-Schlüssel für die Ausstellung von Web-Zertifikaten entwendet. Die technische Ursache sorgt in Expertenkreisen für entsetztes Kopfschütteln: Einer der verwendeten kryptografischen Schlüssel bestand schlicht aus der Zahl 4.

Supply-Chain-Kollaps: LiteLLM & Zeabur

  • LiteLLM: Das Python-Framework zur KI-Modell-Orchestrierung mit über 3,4 Millionen Downloads pro Tag wurde über ein bösartiges Package mit einem Infostealer infiziert.

  • Zeabur: Nach einem massiven Einbruch, bei dem 321.810 Kundenkonten und geheime Server-Keys entwendet wurden, stellte die beliebte PaaS-Hosting-Plattform den Betrieb vollständig ein.

  • AOMEI Backup: Der offizielle Update-Server der Backup-Software lieferte eine signierte Backdoor an Endkunden aus.

KI-Hacking auf neuem Niveau: Cairn

Mit dem Werkzeug Cairn setzten Kriminelle erstmals im großen Stil ein autonom agierendes KI-Hacking-Tool ein. Das System drang ohne menschliches Zutun in die Netzwerke von über 100 Unternehmen ein, identifizierte Schwachstellen und eskalierte eigenständig Rechte.

2. Infrastruktur, Protokolle & Privatsphäre im Ausnahmezustand

Neben den Hauptvorfällen wurde eine Welle weiterer kritischer Vorfälle bekannt:

  • NGINX & HTTP/3-Anomalie: Drei kritische Lücken betreffen ein Drittel des weltweiten Web-Traffics. Zudem reicht eine einzige präparierte HTTP/3-Verbindung aus, um 7 von 10 getesteten Servern per DoS abzustürzen.

  • Palo Alto Networks: Ransomware-Banden nutzten Zero-Day-Lücken in Palo Alto Firewalls, um Netzwerkgrenzen von Großkonzernen direkt zu durchbrechen.

  • Plex, Signal & Meta Muse: Der Krypto-Messenger Signal kämpfte mit einem Bug, bei dem Kamera und Mikrofon nach Gesprächsende aktiv blieben. Metas KI-Agent Meta Muse gab private und geschäftliche Geheimnisse in Prompts an Dritte preis.

  • KRITIS-Attacken: Das FBI meldete über 600 erfolgreiche Angriffe der SafePay-Ransomware auf Betreiber kritischer Infrastrukturen.

Die Lehren aus dem „Black October“

Der „Black October“ offenbart bitter die Schwachstellen unserer hochgradig vernetzten Welt:

  1. Abhängigkeiten minimieren: Wenn Kern-Komponenten wie PHP, NGINX oder zentrale Python-Libraries fallen, steht die globale digitale Wirtschaft still.

  2. KI ist jetzt auf der Angreiferseite: Autonome Hacking-Bots wie Cairn verkürzen die Zeit von der Lücken-Veröffentlichung bis zum Exploit auf Sekunden.

  3. Zero Trust & Immutable Backups: Selbst Sicherheits-Hardware (Firewalls) und Backup-Software (AOMEI) können als Einfallstor dienen.

Systemadministratoren und DevSecOps-Teams stehen vor Wochen intensiver Bereinigung, Patch-Arbeit und Log-Analysen.

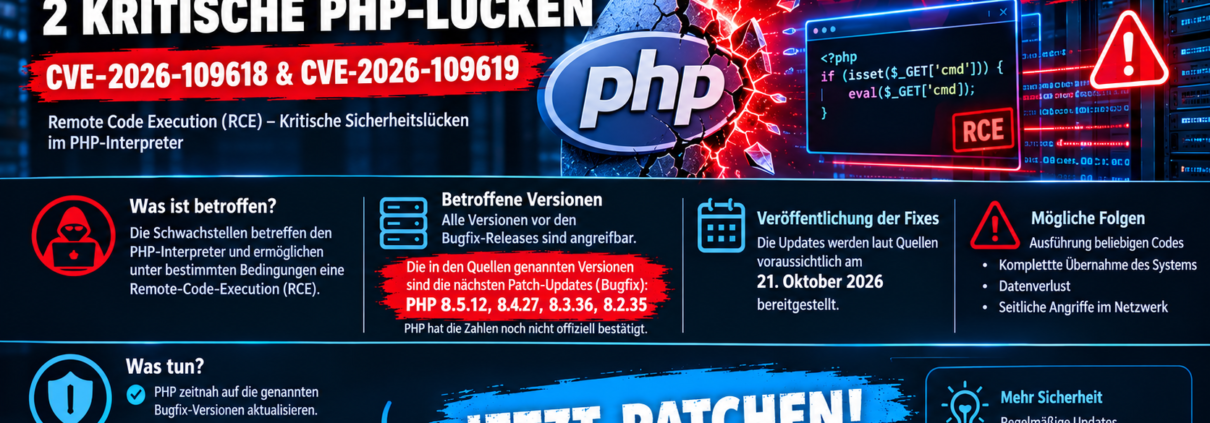
BSI Warnstufe Orange: „PHP2Shell“ (CVE-2026-109618 & CVE-2026-109619) bedroht das Web

Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat mit der Aktenzeichen-Nummer BITS-H Nr. 2026-297981-1032 eine dringende Cybersicherheitswarnung der Risikostufe 3 / Orange herausgegeben. Unter der Bezeichnung PHP2Shell fasst die IT-Sicherheitswelt zwei gravierende Schwachstellen im Kern der Skriptsprache PHP zusammen: CVE-2026-109618 und CVE-2026-109619.

Beide Sicherheitslücken wurden nach CVSS v4.0 mit einem kritischen Wert von 9.2 eingestuft. Da Details zu den Lücken vorzeitig an die Öffentlichkeit gelangten, herrscht bei IT-Verantwortlichen weltweit höchste Eile.

Funktionsweise und Tragweite von PHP2Shell

Im Gegensatz zu vielen alltäglichen Schwachstellen stecken die Lücken nicht in einzelnen WordPress-Plugins oder Themes, sondern direkt in der Laufzeitumgebung des PHP-Kerns.

Die Risiken im Überblick:

  • Unauthentifizierte Remote Code Execution (RCE): Angreifer benötigen keine Zugangsdaten auf der Zielseite. Über speziell präparierte Anfragen lässt sich fremder PHP- bzw. Systemcode direkt auf dem Webserver ausführen.

  • Betroffene Versionen: Sicherheitsanalysen zufolge sind potenziell alle PHP-Versionen ab PHP 5 aufwärts verwundbar – das betrifft Softwarestände der letzten 20 Jahre.

  • Aktive Exploits im Umlauf: Erste Security-Researcher und CERTs haben funktionierende Proof-of-Concept-Exploits bestätigt. Erste Scans und Angriffe im Netz laufen bereits.

Wie brisant die Lage ist, zeigt die dringende Empfehlung des BSI: Sollte ein kurzfristiges Einspielen von Patches nicht möglich sein, rät die Behörde explizit dazu, betroffene Webserver vorübergehend vollständig vom Internet zu trennen, um eine Kompromittierung zu verhindern.

Welches Handeln ist jetzt erforderlich?

1. Sofortiges Update der unterstützten PHP-Zweige

Das PHP-Entwicklerteam hat Notfall-Releases herausgebracht. Für alle aktiven Versionszweige (wie PHP 8.2, 8.3, 8.4) stehen gepatchte Pakete bereit. Aktualisieren Sie Ihre Webserver, Docker-Container und PHP-FPM-Instanzen unverzüglich.

2. Sonderfall: Veraltete EOL-PHP-Versionen (PHP 8.1, 7.x, 5.x)

Ältere PHP-Versionen, die bereits das End-of-Life (EOL) erreicht haben, erhalten vom offiziellen Core-Team keine regulären Sicherheits-Updates mehr. Betreiber solcher Altsysteme müssen:

  • Ein Upgrade auf eine unterstützte PHP-Version (PHP 8.2+) durchführen.

  • Wenn ein Upgrade kurzfristig unmöglich ist: Die Anwendung hinter einem VPN / IP-Whitelisting abschirmen oder den Server vorübergehend vom Netz nehmen.

3. Keine falsche Sicherheit durch Reine Workarounds

Bestimmte Mitigations (wie das Deaktivieren von session.upload_progress.enable oder das Anpassen von Strict-Modes) mindern das Risiko zwar ab, schließen die grundlegenden C-Level-Schwachstellen im PHP-Kern jedoch nicht lückenlos. Das Einspielen der echten PHP-Binärpatches ist alternativlos.

PHP-Zweig Verwundbar Fehler behoben ab
PHP 8.5 bis 8.5.11 8.5.12
PHP 8.4 bis 8.4.26 8.4.27
PHP 8.3 bis 8.3.35 8.3.36
PHP 8.2 bis 8.2.34 8.2.35

Fazit

PHP2Shell gehört zu den bedrohlichsten Vorfällen der letzten Jahre für die allgemeine Web-Infrastruktur. Systemadministratoren, Hoster und DevSecOps-Teams müssen die bereitgestellten Sicherheitspatches umgehend ausrollen und Server-Logs auf verdächtige Zugriffe kontrollieren.

Offizielle Quelle: BSI Cybersicherheitswarnung BITS-H Nr. 2026-297981-1032

PatchMon 2.1.4_ Sicheres Patchmanagement

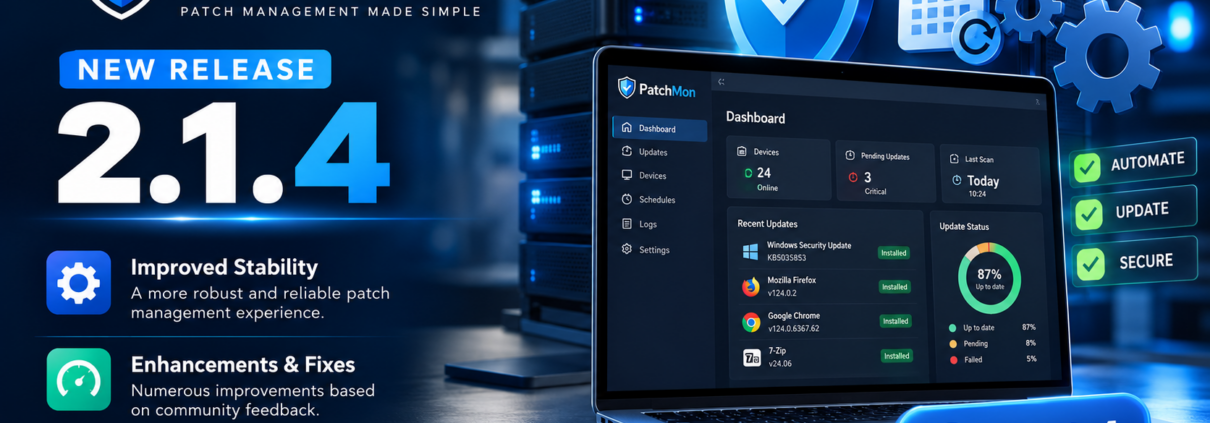
PatchMon v2.1.4 Release: Stabilitäts-Fixes für Webhooks, OIDC & LXC-Compliance

Das beliebte Open-Source-Monitoring-Tool PatchMon hat mit der Veröffentlichung der Version v2.1.4 ein wichtiges Wartungs-Update erhalten. Während die vorangegangenen Releases v2.1.0 bis v2.1.3 erhebliche Performance-Sprünge (wie die Reduzierung des Agent-Traffics um 99 %) mit sich brachten, adressiert v2.1.4 gezielt Rückmeldungen aus der Community und repariert Detailfehler im Alltagsbetrieb.

Die wichtigsten Änderungen in PatchMon v2.1.4

1. Verbesserte OIDC- & Single Sign-On (SSO) Stabilität

Beim Login via OIDC (z. B. ADFS, Entra ID, Keycloak) kam es bei bestimmten UserInfo-Konstellationen zu Fehlern, wenn das Email-Feld leer oder in einem abweichenden Array-Format geliefert wurde. PatchMon v2.1.4 wertet nun auch untergeordnete ID-Tokens korrekt aus, sodass SSO-Sitzungen nicht mehr unbeabsichtigt abbrechen.

2. Funktionierende Webhooks für Mattermost & Rocket.Chat

Webhooks an Plattformen wie Mattermost oder Rocket.Chat schlugen zuvor vereinzelt mit einem HTTP-400-Fehler fehl. Der Server erkennt Ziel-URLs mit /hooks/ nun automatisch und formatiert den JSON-Payload in das von den jeweiligen Diensten erwartete Format.

3. Compliance-Inhalte für Proxmox LXC & Bare-Metal

Infrastrukturen, die nicht im offiziellen Docker-Container laufen – insbesondere Proxmox-LXC-Container –, konnten Compliance-Datastreams teilweise nicht laden und gaben einen 503-Fehler zurück. Der Fehler lag an der Erkennung der lokalen Datastream-Dateien und wurde in v2.1.4 vollständig korrigiert.

4. Bessere Handhabung von Notebooks nach dem Standby

Geräte, die in den Energiesparmodus oder Ruhezustand (Suspend) gingen, zeigten im Dashboard nach dem Aufwachen oft tagelang den Status „Stale“ an. Der PatchMon-Server fordert nun bei der Wiederverbindung abgelaufener Intervall-Zeitfenster sofort einen neuen Bericht an, wodurch der Status zeitnah aktualisiert wird.

Upgrade-Anleitung

Für Docker-basierte Instanzen reicht der Standard-Workflow über Docker Compose:

Bash

docker compose pull
docker compose up -d

Tipp für Admins: Nach dem Upgrade des PatchMon-Servers empfiehlt es sich, auch die installierten Agenten auf den Zielhosts zu aktualisieren, um von allen Stabilitätskorrekturen vollständig zu profitieren.

Strata LLM_ 125B lokal auf 12 GB VRAM

Strata LLM (stratallm.org): 125B MoE-Modelle lokal auf 12 GB VRAM ausführen

Die Anforderungen moderner Frontier-Klassiker im Open-Weight-Bereich wachsen stetig. Modelle mit der Mixture-of-Experts-Architektur (MoE) – wie Qwen3.8-Flash-Next 125B oder Mixtral – bieten zwar extrem hohe Modellkapazität, scheiterten bisher jedoch an der harten VRAM-Grenze lokaler Consumer-Grafikkarten.

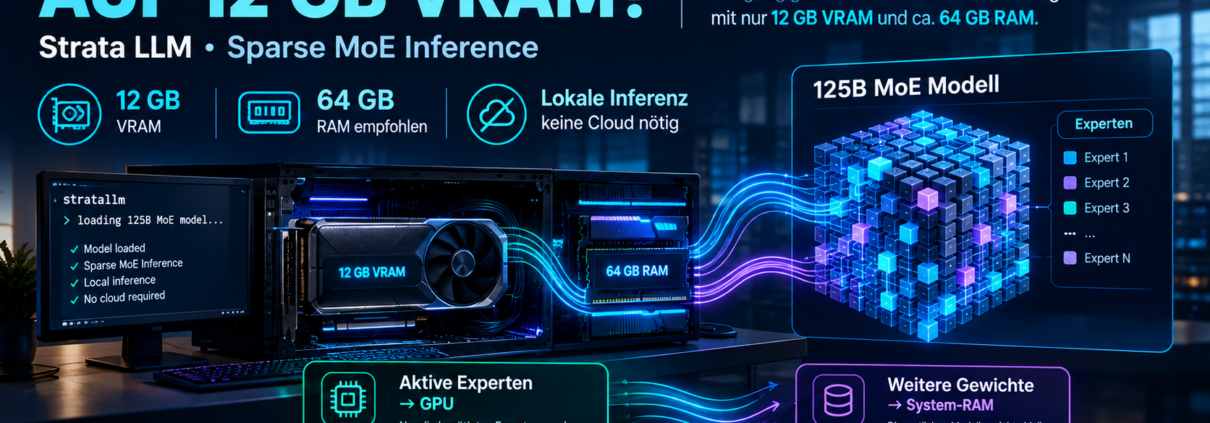
Mit dem Open-Source-Projekt Strata LLM (stratallm.org) steht Entwicklern, Researchern und Homelab-Betreibern nun eine spezialisierte Inference-Engine unter MIT-Lizenz zur Verfügung, die Server-Klasse-Modelle auf normalen Desktop-Computern nutzbar macht.

Die Kern-Technologie: Dynamic Sparse Router Offloading

Herkömmliche Inferenz-Pipelines wie llama.cpp oder Ollama versuchen bei vollem Offloading, sämtliche Gewichte in den Videospeicher der Grafikkarte zu laden. Reicht der VRAM nicht aus, wird auf den System-RAM zurückgegriffen, was bei unoptimiertem Paging oft zu massiven Stotterern und extrem langsamen Token-Raten führt.

Strata gelingt der Durchbruch über eine dreistufige Architektur:

1. Predictive Sparse Routing

MoE-Modelle aktivieren pro Token immer nur einen Bruchteil ihrer Gesamt-Parameter (z. B. 2 bis 8 aus 64 Experten). Strata analysiert den Inferenz-Verlauf und antizipiert 1 bis 2 Tokens im Voraus, welche Expert-Schichten aufgerufen werden.

2. Tiered VRAM-RAM Caching

  • Im GPU-VRAM (z. B. 12 GB): Verbleiben dauerhaft der KV-Cache, die grundlegenden Attention-Heads und die am häufigsten getriggerten Experten.

  • Im System-RAM (z. B. 64 GB DDR5): Verbleiben die restlichen, seltener benötigten Experten-Parameter, die bei Bedarf via PCIe gestreamt werden.

3. Zero-Copy Pinned Memory

Über asynchrone CUDA-Streams schaufelt Strata die benötigten Experten-Gewichte per Direct Memory Access (DMA) direkt über die PCIe-3.0/4.0/5.0-Schnittstelle in die Tensor Cores der Grafikkarte. Dadurch treten keine CPU-Rechenengpässe auf.

Hardware-Voraussetzungen & Kompatibilität

Komponente Mindestanforderung Empfehlung
GPU (VRAM) Mind. 12 GB VRAM (RTX 3060 / 4060 Ti) 16 GB+ VRAM (RTX 4080 / 4090 / 5090)
System-RAM 64 GB DDR4 / DDR5 64 GB – 128 GB High-Speed DDR5
Speicher NVMe SSD (PCIe 3.0 / 4.0) PCIe 4.0/5.0 NVMe SSD
Lizenz MIT License (Open Source) –

Integration in bestehende Entwickler-Tools

Ein großes Plus von Strata LLM ist der eingebaute Webserver (Standard-Port 8080). Dieser stellt Endpunkte zur Verfügung, die sich wie Standard-Schnittstellen von Cloud-Anbietern verhalten:

  • OpenAI-Kompatibilität: /v1/chat/completions, /v1/models

  • Anthropic-Kompatibilität: /anthropic/v1/messages

Dadurch lässt sich Strata ohne zusätzlichen Middleware-Aufwand direkt als lokales Backend in Entwicklungsumgebungen und Frontends einbinden:

  • IDE Assistants: Continue.dev, Cursor AI

  • UI Frontends: Open-WebUI, LibreChat

  • SDKs: LangChain, LlamaIndex, Python openai-Library

Fazit & Einordnung

Strata LLM zeigt eindrucksvoll, dass nicht immer teure Server-Hardware nötig ist, um mit modernsten Frontier-Modellen lokal zu arbeiten. Für Entwickler, die Wert auf Datenschutz, Unabhängigkeit von Cloud-Schnittstellen und volle Kontrolle über ihre KI-Workloads legen, ist Strata ein hervorragender Baustein für das eigene Homelab.

Offizielle Projektseite & Doku: stratallm.org