PegaProx: Enterprise Management für Proxmox Cluster & Datacenter

PegaProx: Das ultimative Dashboard für Proxmox-Cluster-Management

Die Verwaltung einzelner Proxmox-Knoten ist simpel, doch sobald man eine wachsende Infrastruktur aus mehreren Clustern betreut, stößt das Standard-Interface oft an seine Übersichtsgrenzen. PegaProx ist die Antwort auf die Frage nach einem zentralen, aussagekräftigen Management-Dashboard für Proxmox-Datacenter.

Warum PegaProx?

In einer modernen Virtualisierungsumgebung ist Information alles. Wenn Ressourcen knapp werden oder ein Knoten instabil reagiert, zählt jede Sekunde. PegaProx wurde entwickelt, um Administratoren genau die Daten zu liefern, die sie für schnelle Entscheidungen benötigen.

Die Vorteile im Überblick:

  1. Cluster-übergreifendes Monitoring: Anstatt sich durch mehrere Web-Interfaces zu klicken, bietet PegaProx eine konsolidierte Ansicht deiner gesamten Infrastruktur.

  2. Optimierte Ressourcenplanung: Dank der klaren Visualisierung der Auslastung erkennst du sofort, wo noch Kapazitäten frei sind und wo Upgrades notwendig werden.

  3. Schnelle Fehleranalyse: Durch die Aggregation von Statusmeldungen und Performance-Daten lassen sich Engpässe und Fehlerquellen deutlich schneller lokalisieren.

  4. Enterprise-Fokus: Das Tool ist auf die Anforderungen von echten Datacentern zugeschnitten, bei denen Zuverlässigkeit und Übersicht an oberster Stelle stehen.

Integration und Nutzung

PegaProx lässt sich nahtlos in bestehende Proxmox-Umgebungen integrieren. Es dient als „Single Pane of Glass“, das die Komplexität reduziert und die Effizienz des IT-Teams steigert. Besonders in Umgebungen mit hoher Dynamik und vielen virtuellen Maschinen (VMs) spielt das Tool seine Stärken voll aus.

Fazit

Wer Proxmox nicht nur als Hobby, sondern als professionelle Basis für seine IT-Dienste nutzt, braucht Werkzeuge wie PegaProx. Es schließt die Lücke zwischen reiner Virtualisierung und strategischem Infrastruktur-Management.

Zum ausführlichen Artikel: PegaProx bei Gyptazy
Parrot OS 7.0 „Lory“ Release: Das ultimative OS für Cybersecurity

Die Entwickler hinter Parrot OS haben die Version 7.0 (Codename „Lory“) veröffentlicht. Basierend auf der soliden Grundlage von Debian 13 „Trixie“, bringt dieses Major-Update signifikante Verbesserungen in Sachen Stabilität, Tool-Vielfalt und Hardware-Kompatibilität.

Die Highlights von Parrot OS 7.0

Parrot OS hat sich über die Jahre als ernstzunehmende Alternative zu Kali Linux etabliert, insbesondere durch den Fokus auf eine Kombination aus Sicherheitstools und einer nutzerfreundlichen Desktop-Umgebung.

1. Umstieg auf Debian 13 (Trixie)

Der Wechsel auf die Basis von Debian 13 sorgt dafür, dass Nutzer Zugriff auf wesentlich aktuellere Software-Pakete und Bibliotheken haben. Dies verbessert nicht nur die Sicherheit des Systems selbst, sondern auch die Zuverlässigkeit der installierten Security-Tools.

2. Kernel 6.12 für moderne Hardware

Mit dem Linux Kernel 6.12 bietet Parrot 7.0 eine exzellente Unterstützung für neueste Prozessoren, Grafikkarten und Wi-Fi-Adapter. Das ist besonders wichtig für mobile Workstations und Laptops, die im Feld für Audits eingesetzt werden.

3. Aktualisierte Tool-Suiten

Von Nmap über Metasploit bis hin zu spezialisierten Forensik-Tools – das gesamte Arsenal wurde aktualisiert. Die Entwickler haben zudem die Integration der Tools in die Shell weiter verfeinert, um Arbeitsabläufe zu beschleunigen.

4. Editionen für jeden Bedarf

Wie gewohnt erscheint Parrot 7.0 in verschiedenen Editionen:

  • Security Edition: Vollgepackt mit Tools für Penetration Tests.

  • Home Edition: Ein schlankes, sicheres System für den täglichen Gebrauch.

  • Architect/Cloud: Für maßgeschneiderte Installationen und Server-Umgebungen.

Fazit: Ein Pflicht-Update

Für bestehende Nutzer ist das Upgrade auf Version 7.0 ein Muss. Wer eine performante, stabile und optisch ansprechende Linux-Distribution für Sicherheitsanalysen sucht, kommt an Parrot OS 7.0 nicht vorbei.

Offizielle Release-News: Cybersecurity News – Parrot 7.0

PatchMon v1.3.7: Mobile UI, JSON-Exporte und verbesserte Agent-Logik

Das neueste Update für das Open-Source Patch-Management-Tool PatchMon ist da. Die Version 1.3.7 konzentriert sich stark auf die User Experience sowie die Zuverlässigkeit der Agenten-Kommunikation.

Wichtiger Bugfix für Auto-Updates

Zunächst ein technischer Hinweis: In älteren Versionen gab es ein Problem, bei dem der Dienst nach einem Auto-Update nicht automatisch neu startete. Mit Version 1.3.7 wird ein Systemctl Helper Script eingeführt, das dieses Problem für die Zukunft behebt. Für das aktuelle Update ist jedoch ein einmaliger manueller Start des Dienstes auf Systemd-Systemen erforderlich.

Die wichtigsten Neuerungen im Überblick

1. Optimierung für mobile Endgeräte

Das Team hat die Arbeiten am Mobile UI fast vollständig abgeschlossen. Das Dashboard lässt sich nun auch auf dem Smartphone flüssig bedienen, was besonders für Admins hilfreich ist, die im Bereitschaftsdienst schnell den Status ihrer Flotte prüfen müssen.

2. JSON-Output für Power-User

Ein mächtiges neues Werkzeug ist der Befehl patchmon-agent report --json. Anstatt den Bericht direkt an den Server zu senden, wird das komplette Payload in der Konsole ausgegeben. Dies eröffnet völlig neue Möglichkeiten für Diagnosen oder die Anbindung von PatchMon an eigene Automatisierungs-Skripte.

3. Effizienteres Reporting durch „Staggering“

Um den PatchMon-Server bei vielen Clients nicht zu überlasten, melden sich die Agenten nun zeitversetzt. Über den neuen Wert report_offset in der config.yml lässt sich steuern, wie die Berichte gestaffelt werden sollen.

4. Transparente Reboot-Gründe

Warum braucht der Server einen Neustart? Ab sofort speichert PatchMon die Gründe für eine Reboot-Anforderung in der Datenbank. Ein einfacher Mouseover über das Reboot-Icon im Web-Interface zeigt die Details an.

5. Docker & Netzwerk-Fixes

  • Persistent Docker Toggle: Die Docker-Integration merkt sich nun ihren Status permanent in der Datenbank – kein Zurücksetzen mehr nach Container-Restarts.

  • Erweiterte Netzwerk-Infos: Die Netzwerkseite unterstützt nun IPv6 und zeigt mehrere Interfaces gleichzeitig an.

Fazit

PatchMon v1.3.7 räumt mit alten Fehlern auf und macht das Tool durch das Mobile UI und den JSON-Export deutlich flexibler. Besonders die Community-Wünsche rund um die Docker-Persistenz zeigen, dass das Projekt aktiv auf seine Nutzer hört.

Link zum Release: PatchMon v1.3.7 GitHub

Kali Linux 2025.4

Das Kali-Team beendet das Jahr mit einem Paukenschlag und der Veröffentlichung von Kali Linux 2025.4. Dieses Update ist nicht nur ein Routine-Rollup, sondern bringt einige grundlegende architektonische Änderungen mit sich, die für alle Pentester und Sicherheitsexperten relevant sind.

Die Key-Highlights dieses Releases:

  1. Desktop-Revolution: Großes Update für alle Umgebungen! GNOME 49 (mit Entfernung der X11-Session), KDE Plasma 6.5 und neue Farbthemen für Xfce.

  2. Wayland als Standard: Die volle Unterstützung der VM Guest Utilities (Zwischenablage, Fensterskalierung) für Wayland ist jetzt in VirtualBox, VMware und QEMU gewährleistet.

  3. Neue Tools & Kernel: Wie immer gibt es neue Werkzeuge in den Repositories, darunter bpf-linker, evil-winrm-py und hexstrike-ai. Der Kernel wurde auf 6.16 aktualisiert.

  4. Kali NetHunter: Das NetHunter-Update unterstützt nun Android 16 (LineageOS 23) auf vielen Samsung-Geräten sowie das reaktivierte NetHunter Terminal.

  5. Live-Image nur via Torrent: Wegen der stetig wachsenden Größe wird das Live-Image ab sofort nur noch über BitTorrent verteilt, um die CDN-Bandbreitenlimits nicht zu sprengen.

Die Umstellung auf Wayland und die aktualisierten Desktop-Umgebungen sorgen für ein moderneres, schnelleres und stabileres Arbeitsumfeld für Penetrationstests. Zeit für ein Update!

👉 Details & Download: Schauen Sie in die offiziellen Release Notes für alle Details und Download-Links!

https://www.kali.org/blog/kali-linux-2025-4-release/

AVM Fritzbox 8.21

AVM hat mit FRITZ!OS 8.21 ein wichtiges Wartungs-Update (Hotfix) für verschiedene FRITZ!Box-Modelle ausgerollt. Im Gegensatz zu großen Feature-Updates zielt diese Version darauf ab, kritische Stabilitätsprobleme zu beheben, die nach der Einführung von FRITZ!OS 8.20 aufgetreten sind.

Für Administratoren und IT-Verantwortliche ist die Installation dieses Hotfixes dringend angeraten, um die Netzwerkleistung und Zuverlässigkeit sicherzustellen.

Die wichtigsten Korrekturen von FRITZ!OS 8.21:

  • Behebung von IPv6-Interoperabilitätsproblemen: Insbesondere an einigen ADSL/DSL-Anschlüssen (oft im Zusammenhang mit der Deutschen Telekom) wurde ein Fehler in der IPv6-Kommunikation korrigiert, der zu instabilen Verbindungen führen konnte.

  • Stabilität für VPN und Repeater: Für Modelle wie die FRITZ!Box 6660 und 6591 Cable werden auch Korrekturen für WireGuard-Verbindungen (VPN) und die Netzwerkanzeige in der Mesh-Übersicht ausgerollt.

  • Allgemeine Systemstabilität: Das Update sorgt für eine verbesserte Gesamtstabilität des Routers.

Betroffene Modelle: Das Update wird schrittweise für verschiedene Modelle verteilt, darunter unter anderem die FRITZ!Box 7530, 7590, 6660 Cable und 6591 Cable.

Empfehlung: Prüfen Sie zeitnah über die Benutzeroberfläche Ihrer FRITZ!Box (System > Update) auf die Verfügbarkeit von FRITZ!OS 8.21, um Ihr Netzwerk optimal abzusichern.

ParrotOS

Das Parrot Security Team hat die Beta-Version von Parrot OS 7.0 veröffentlicht – und es bringt einige fundamentale Änderungen mit sich, die die Distro auf das nächste Level heben! Dies ist ein entscheidender Schritt zur Modernisierung und künftigen Ausrichtung der beliebten Penetration-Testing-Distribution.

Die wichtigsten Neuerungen im Überblick:

  1. Basis-Upgrade auf Debian 13 „Trixie“: Der Wechsel zur neuesten Debian-Version ist das Herzstück dieser Beta und sorgt für die dringend benötigte Modernisierung und Reduzierung technischer Schulden.

  2. Abschied von MATE, Willkommen KDE Plasma: In einer radikalen Design-Entscheidung wechselt Parrot OS standardmäßig zur KDE Plasma Desktop-Umgebung. Dies soll die Benutzerfreundlichkeit und Ästhetik verbessern und die Basis für zukünftige Designziele schaffen.

  3. Hunderte von Updates: Die Beta beinhaltet aktualisierte Pakete, Kernel und alle neuesten Tools für Red- und Blue-Team-Operationen.

  4. Neue Ziele: Die Veröffentlichung spiegelt Parrots Fokus auf eine zukunftssichere, stabile und konsistente Plattform für professionelle Cybersicherheit wider.

Die Beta ist eine großartige Gelegenheit, die neuen Funktionen und die KDE-Umgebung zu testen. Denken Sie daran: Es ist eine Vorabversion, die nicht für den Produktionseinsatz gedacht ist!

🔗 Wichtige Links & Downloads (64-bit):

Wer testet die neue Beta als Erster? Teilen Sie Ihre ersten Eindrücke!

Großartige Neuigkeiten für alle, die Proxmox Virtual Environment (VE) und Proxmox Backup Server (PBS) in großem Umfang betreiben: Proxmox hat den Proxmox Datacenter Manager (PDM) 1.0 veröffentlicht. Diese neue Lösung ist darauf ausgerichtet, die Komplexität bei der Verwaltung von großen, verteilten Proxmox-Infrastrukturen deutlich zu senken.

Was ist der Proxmox Datacenter Manager (PDM)?

Während Proxmox VE und PBS fantastische Tools für einzelne Cluster und Backup-Instanzen sind, fehlte es Unternehmenskunden mit mehreren Rechenzentren, dutzenden Clustern und hunderten Nodes bisher an einer zentralen, übergreifenden Steuerungsebene. Genau diese Lücke schließt der PDM.

Der PDM 1.0 agiert als zentrale Management-Konsole, die das gesamte Proxmox-Ökosystem in Ihrer Organisation an einem Ort zusammenführt.

Die wichtigsten Funktionen im Überblick

Der Fokus des PDM liegt auf Effizienz, Sicherheit und Skalierbarkeit für große Infrastrukturen:

  • Zentralisierte Verwaltung: Schluss mit dem ständigen Wechsel zwischen verschiedenen Web-UIs. PDM bietet eine zentrale Oberfläche, über die Sie alle verbundenen Proxmox VE Cluster und Proxmox Backup Server Instanzen managen können.

  • Single Sign-On (SSO): Dank integriertem SSO-Mechanismus können sich Administratoren einmal anmelden und haben sofort sicheren Zugriff auf alle verwalteten Proxmox-Ressourcen.

  • Feingranulare Zugriffsverwaltung: Der PDM ermöglicht es Ihnen, präzise Zugriffsrichtlinien für Administratoren und Teams festzulegen, was für die Einhaltung von Unternehmensrichtlinien unerlässlich ist.

  • Verbesserte Skalierbarkeit: Die Architektur des PDM wurde speziell entwickelt, um eine hohe Anzahl von Nodes und Clustern effizient zu handhaben, ohne dass die Performance leidet.

Warum ist PDM 1.0 ein Game Changer?

Die Einführung des PDM 1.0 ist ein entscheidender Schritt für Proxmox, da es die Suite nun zu einer vollwertigen, Enterprise-tauglichen Lösung für das Hyperscale-Management macht. Administratoren sparen wertvolle Zeit, indem sie Routineaufgaben zentral erledigen können und die Komplexität der Gesamtumgebung drastisch reduziert wird.

Gleichzeitig bleibt Proxmox seiner Open-Source-Philosophie treu und bietet Transparenz und Flexibilität.

Wir empfehlen allen Administratoren von größeren Proxmox-Umgebungen, sich die Features des PDM 1.0 genau anzusehen. Es ist das fehlende Puzzleteil für eine zentralisierte und skalierbare Proxmox-Strategie.


Quelle und weitere Details: https://www.proxmox.com/de/ueber-uns/details-unternehmen/pressemitteilungen/proxmox-datacenter-manager-1-0

PatchMon

Sicherheitsupdates und Paketaktualisierungen gehören zu den wichtigsten Aufgaben im Server- und Infrastrukturmanagement. Besonders im deutschsprachigen Raum – ob in KMU, Agenturen, IT-Dienstleistungsfirmen oder Rechenzentren – ist es entscheidend, jederzeit den Überblick über Update-Bedarfe zu behalten.
PatchMon bietet hierfür eine starke, moderne und selbst gehostete Lösung, um Linux-Hosts effizient zu überwachen und Patch-Stände transparent sichtbar zu machen.


Was ist PatchMon?

PatchMon ist ein Open-Source-Tool zur zentralen Überwachung von Paketupdates, Sicherheits-Patches und Repository-Status auf mehreren Linux-Servern gleichzeitig.
Mit einer klaren Weboberfläche, leichtgewichtigen Agenten und einer sicheren Architektur ermöglicht PatchMon ein effizientes Update-Monitoring für jede Größe von Infrastruktur – vom Homelab bis zum Enterprise-Cluster.

Download & Projektseite:
https://patchmon.net/
https://github.com/PatchMon/PatchMon


Die wichtigsten Funktionen und Vorteile

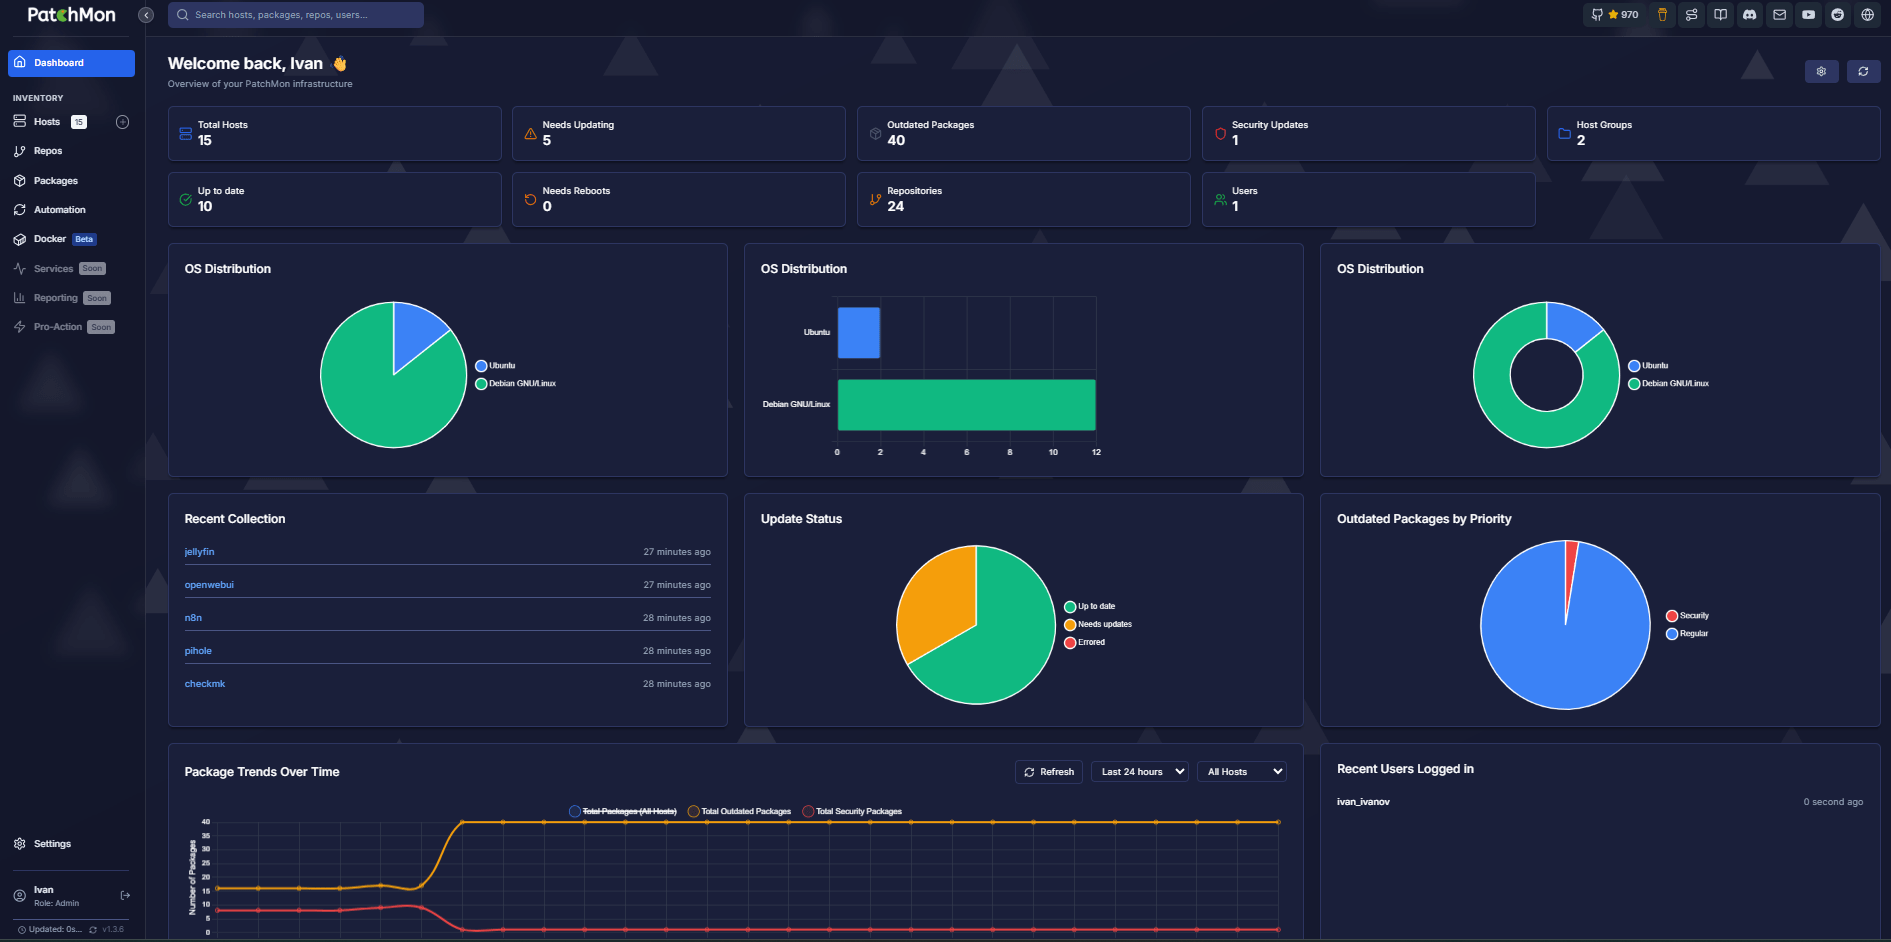
1. Zentrales Dashboard für alle Server

PatchMon bietet eine übersichtliche Oberfläche, die:

  • Hosts nach OS, Rolle oder Typ gruppiert

  • Paketlisten und Update-Bedarfe darstellt

  • Repository-Quellen und Host-Zustände transparent anzeigt

Damit behalten Administratoren jederzeit die vollständige Kontrolle.

2. Outbound-Agenten für maximale Sicherheit

Der PatchMon-Agent kommuniziert ausschließlich ausgehend mit dem Server.
Das bedeutet:

  • keine offenen Ports

  • geringere Angriffsfläche

  • ideal für sicherheitskritische Umgebungen

Ein klarer Vorteil für DACH-Unternehmen mit hohen Compliance-Anforderungen.

3. Überwachung von Paketen & Updates

PatchMon identifiziert:

  • veraltete Pakete

  • verfügbare Sicherheits-Updates

  • veränderte Repositories

  • Aktualisierungsbedarf pro Host

Perfekt für Administratoren, die Patch-Management strukturiert und kontrolliert durchführen möchten.

4. Benutzer- & Rollenverwaltung

Teams können PatchMon gemeinsam nutzen, dank:

  • Rollen (z. B. Admin, Operator, Read-Only)

  • Nutzerverwaltung

  • Zugriffskontrollen für verschiedene Bereiche

Damit eignet sich PatchMon sowohl für kleine Teams als auch für größere Firmen.

5. Schnelle Installation & flexible Nutzung

Ob als Docker-Container, native Installation oder Homelab-Deployment – PatchMon lässt sich schnell in Betrieb nehmen und wächst problemlos mit der Infrastruktur.


Warum PatchMon für den deutschsprachigen Markt relevant ist

  • Viele Unternehmen in Deutschland, Österreich und der Schweiz setzen auf Linux-Server – PatchMon erleichtert hier das Sicherheitsmanagement.

  • Managed-Service-Provider und Hosting-Firmen profitieren vom zentralen Patch-Monitoring über dutzende oder hunderte Hosts.

  • Die Open-Source-Lizenz ermöglicht auch KMU einen sicheren, transparenten Einsatz ohne Lizenzkosten.

  • Die Architektur ohne eingehende Ports erfüllt hohe Sicherheitsanforderungen und passt zu strengen IT-Policies.


Download & Ressourcen


Fazit: PatchMon bringt Übersicht und Sicherheit in Linux-Umgebungen

PatchMon ist ideal für alle, die zentrale Kontrolle über Updates, Patches und Paketstatus benötigen.
Es kombiniert Übersichtlichkeit, starke Sicherheit und einfache Bedienung – und eignet sich damit hervorragend für produktive Serverlandschaften und Homelabs gleichermaßen.

Für viele Linux-Nutzer im deutschsprachigen Raum bleibt eine Frage entscheidend: Wie kann man Windows-Programme unter Linux ausführen, ohne komplizierte Setups oder zusätzliche Hardware?
Die Antwort darauf liefert WinBoat – eine moderne, containerbasierte Lösung, die Windows-Apps so nahtlos wie möglich in ein Linux-System integriert.

WinBoat vereinfacht den Alltag von Entwicklern, IT-Admins, Power-Usern und Unternehmen, die unter Linux arbeiten, aber bestimmte Windows-Software weiterhin benötigen.


Was ist WinBoat?

WinBoat ist ein Open-Source-Tool, mit dem sich Windows-Programme unter Linux nahezu wie native Anwendungen betreiben lassen.
Statt klassischer Emulation setzt WinBoat auf eine Kombination aus Virtualisierung, Containern und Remote-App-Technologie, wodurch Windows-Apps als normale Fenster auf dem Linux-Desktop erscheinen.

Download & Projektseite:
https://www.winboat.app/
https://github.com/TibixDev/winboat/releases/tag/v0.9.0


Die wichtigsten Funktionen und Vorteile von WinBoat

1. Windows-Apps laufen wie native Linux-Programme

Programme erscheinen in eigenen Fenstern, lassen sich über die Linux-Taskleiste steuern und fügen sich optisch sauber ins System ein.
Kein störender Komplett-Desktop, keine doppelten UI-Ebenen.

2. Intuitive Einrichtung

WinBoat richtet im Hintergrund eine optimierte Windows-Umgebung ein, inklusive passender Konfigurationen und Integrationen – ideal für Einsteiger und Profis.

3. Breite Software-Kompatibilität

Ob Office-Programme, Spezialsoftware, Entwicklertools oder Business-Anwendungen – was unter Windows läuft, kann in der Regel auch mit WinBoat betrieben werden.

4. Leistungsstarke Technik im Hintergrund

WinBoat kombiniert:

  • Container-Technologien

  • Virtualisierung

  • Remote-App-Integration

  • systemnahe Linux-Features

Das Ergebnis ist ein flüssiger Betrieb ohne komplexe Workarounds.

5. Open-Source & aktiv weiterentwickelt

Das Projekt ist transparent, modern und lebt von einer dynamischen Community. Regelmäßige Updates verbessern Performance, Stabilität und Integration stetig.


Warum WinBoat ideal für den deutschsprachigen Raum ist

  • Viele Unternehmen und Selbstständige arbeiten überwiegend unter Linux, benötigen aber einzelne Windows-Tools.

  • Start-ups und Agenturen können dadurch flexible, kosteneffiziente Linux-Arbeitsplätze betreiben.

  • Homelab-Nutzer können Windows-Programme ohne Dual-Boot oder zweite Maschine schnell starten.

  • Entwickler und DevOps-Teams nutzen WinBoat, um Windows-Software mit Linux-Workflows zu kombinieren.


Download & Ressourcen


Fazit: WinBoat ist ein Gamechanger für Linux-User

WinBoat schafft eine stabile Brücke zwischen Windows-Software und Linux-Workflows.
Wer Linux nutzt, aber einzelne Windows-Programme benötigt, findet hier eine komfortable, flexible und technisch moderne Lösung.

proxmox ve 9.1

Für Unternehmen, Agenturen und IT-Dienstleister im deutschsprachigen Raum ist eine zuverlässige, performante und flexible Virtualisierungslösung unverzichtbar. Mit dem Release von Proxmox Virtual Environment 9.1 liefert der österreichische Hersteller Proxmox Server Solutions ein umfassendes Update, das besonders in produktiven Umgebungen wie Rechenzentren, KMU-Netzwerken und Hosting-Infrastrukturen überzeugt.

Das Update bringt signifikante Verbesserungen im Bereich Container-Technologien, Sicherheit, Netzwerk-Management und Virtualisierungs-Performance – ideal für Administratoren in Deutschland, Österreich und der Schweiz, die ihre Infrastruktur modern halten wollen.


Was ist neu in Proxmox VE 9.1?

Die Version 9.1 baut auf der stabilen Debian-Basis (Bookworm) auf und integriert zahlreiche Detailverbesserungen, die den täglichen Betrieb vereinfachen.

1. LXC-Container jetzt mit voller OCI-Image-Unterstützung

Proxmox unterstützt ab sofort OCI-Images (z. B. von Docker Hub).
Das ermöglicht:

  • schnellere Container-Deployments

  • flexible Workload-Migrationen

  • einheitliche Container-Standards für DevOps-Teams

2. vTPM-Support jetzt im qcow2-Format

Virtual Trusted Platform Modules unterstützen nun:

  • Snapshots über verschiedene Storage-Backends hinweg

  • mehr Flexibilität für Windows-VMs

  • Einsatz von Virtualization-based Security (VBS)

Wichtig für Windows-Infrastrukturen in Firmen & Behörden im DACH-Raum.

3. Verbesserte Kontrolle für Nested Virtualization

Ideal für:

  • Lab-Umgebungen

  • Hypervisor-Tests

  • komplexe Entwicklungs-Workflows

Admins können geschachtelte Virtualisierung granular steuern.

4. SDN-Stack erweitert – besseres Monitoring

In großen Proxmox-Clustern (z. B. Unternehmens- oder Hosting-Umgebungen) profitieren Nutzer von:

  • klareren Netzwerkübersichten

  • detaillierten Statusinformationen

  • verständlicher Fabric- und VNet-Visualisierung

Perfekt für IT-Teams in Rechenzentren oder anspruchsvollen KMU-Netzen.


Warum das Update wichtig ist – besonders für DACH-Unternehmen

✔ Höhere Sicherheit durch moderne Standards

Mit vTPM-Support & optimiertem Virtualisierungs-Handling erfüllt Proxmox VE 9.1 wichtige Anforderungen für DSGVO-konforme IT-Umgebungen.

✔ Zukunftsfähige Container-Infrastruktur

OCI-Support bringt Proxmox funktional auf Augenhöhe mit Kubernetes-Ökosystemen – entscheidend für Digitalagenturen, Hosting-Provider und DevOps-Teams.

✔ Vereinfachtes Netzwerk-Management

Gerade in deutschen Rechenzentren mit Multi-Node-Clustern sorgen die SDN-Verbesserungen für weniger Ausfälle und schnellere Fehlerdiagnose.


Download & Changelogs

Hier findest du die wichtigsten Links für Installation und Update:

Download Proxmox VE 9.1 ISO
https://www.proxmox.com/de/downloads

Changelog & technische Dokumentation
https://pve.proxmox.com/wiki/Roadmap
https://pve.proxmox.com/pve-docs/

Upgrade-Anleitung von älteren Versionen
https://pve.proxmox.com/wiki/Upgrade_from_8_to_9


Fazit: Ein starkes Update für moderne Virtualisierungsumgebungen

Proxmox VE 9.1 liefert genau die Features, die Administratoren im deutschsprachigen Raum benötigen: mehr Sicherheit, flexiblere Container-Workflows und ein klar verbessertes Netzwerk-Management.
Wer Proxmox produktiv einsetzt – egal ob im Unternehmen, im Hosting-Bereich oder in der eigenen Homelab-Umgebung – sollte das Update zeitnah einplanen.


Jetzt aktiv werden

Upgrade planen — erst Testumgebung, dann Rollout
⬇️ ISO herunterladen
Neue Sicherheitsfeatures nutzen

Proxmox VE 9.1 bringt deine Infrastruktur auf ein modernes, stabiles und leistungsstarkes Level.