Beiträge

PatchMon 2.1.4_ Sicheres Patchmanagement

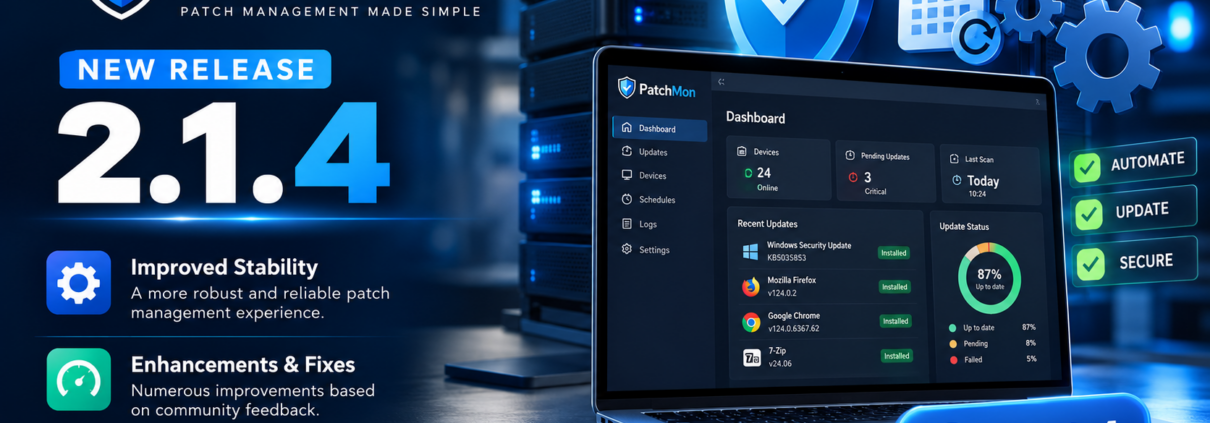
PatchMon v2.1.4 Release: Stabilitäts-Fixes für Webhooks, OIDC & LXC-Compliance

Das beliebte Open-Source-Monitoring-Tool PatchMon hat mit der Veröffentlichung der Version v2.1.4 ein wichtiges Wartungs-Update erhalten. Während die vorangegangenen Releases v2.1.0 bis v2.1.3 erhebliche Performance-Sprünge (wie die Reduzierung des Agent-Traffics um 99 %) mit sich brachten, adressiert v2.1.4 gezielt Rückmeldungen aus der Community und repariert Detailfehler im Alltagsbetrieb.

Die wichtigsten Änderungen in PatchMon v2.1.4

1. Verbesserte OIDC- & Single Sign-On (SSO) Stabilität

Beim Login via OIDC (z. B. ADFS, Entra ID, Keycloak) kam es bei bestimmten UserInfo-Konstellationen zu Fehlern, wenn das Email-Feld leer oder in einem abweichenden Array-Format geliefert wurde. PatchMon v2.1.4 wertet nun auch untergeordnete ID-Tokens korrekt aus, sodass SSO-Sitzungen nicht mehr unbeabsichtigt abbrechen.

2. Funktionierende Webhooks für Mattermost & Rocket.Chat

Webhooks an Plattformen wie Mattermost oder Rocket.Chat schlugen zuvor vereinzelt mit einem HTTP-400-Fehler fehl. Der Server erkennt Ziel-URLs mit /hooks/ nun automatisch und formatiert den JSON-Payload in das von den jeweiligen Diensten erwartete Format.

3. Compliance-Inhalte für Proxmox LXC & Bare-Metal

Infrastrukturen, die nicht im offiziellen Docker-Container laufen – insbesondere Proxmox-LXC-Container –, konnten Compliance-Datastreams teilweise nicht laden und gaben einen 503-Fehler zurück. Der Fehler lag an der Erkennung der lokalen Datastream-Dateien und wurde in v2.1.4 vollständig korrigiert.

4. Bessere Handhabung von Notebooks nach dem Standby

Geräte, die in den Energiesparmodus oder Ruhezustand (Suspend) gingen, zeigten im Dashboard nach dem Aufwachen oft tagelang den Status „Stale“ an. Der PatchMon-Server fordert nun bei der Wiederverbindung abgelaufener Intervall-Zeitfenster sofort einen neuen Bericht an, wodurch der Status zeitnah aktualisiert wird.

Upgrade-Anleitung

Für Docker-basierte Instanzen reicht der Standard-Workflow über Docker Compose:

Bash

docker compose pull
docker compose up -d

Tipp für Admins: Nach dem Upgrade des PatchMon-Servers empfiehlt es sich, auch die installierten Agenten auf den Zielhosts zu aktualisieren, um von allen Stabilitätskorrekturen vollständig zu profitieren.

PatchMon v2.1.1 bis v2.1.3: Maintenance-Releases bringen Bugfixes für SSO, Webhooks und Compliance

Direkt im Anschluss an das große v2.1.0-Release hat das Entwicklerteam von PatchMon mit den Versionen v2.1.1, v2.1.2 und v2.1.3 drei schnelle Bugfix-Updates veröffentlicht. Während das Hauptrelease v2.1.0 massive Architektur- und Performance-Änderungen mit sich brachte, kümmern sich die Point-Releases um die Beseitigung von Unschärfen bei Single Sign-On (SSO), Benachrichtigungen und der Compliance-Infrastruktur.

Die beste Nachricht für Betreiber: Bei allen drei Versionen handelt es sich um reine In-Place-Updates. Es sind keine Änderungen an der docker-compose.yml und keine manuellen Updates der Agents erforderlich.

Die zentralen Verbesserungen in den Updates

1. SSO-Stabilisierung für ADFS und Microsoft Entra ID

Beim OIDC-basierten Single Sign-On kam es bei spezifischen Anbietern zu Login-Abbrüchen:

  • Microsoft ADFS: ADFS übermittelt Einzelwerte in Claims (wie E-Mails) häufig als JSON-Array. PatchMon akzeptierte bisher nur Strings und brach den Login ab. Dies wurde korrigiert.
  • Microsoft Entra ID (Azure AD): Da Entra ID standardmäßig keinen email_verified-Claim mitsendet, schlug die Auto-Erstellung von Accounts fehl. PatchMon wertet nun das Microsoft-Signal xms_edov (Email Domain Owner Verified) aus, was das Setup ohne Sicherheitskompromisse ermöglicht.

2. Webhooks für Mattermost & Rocket.Chat

Webhooks an Plattformen wie Mattermost oder Rocket.Chat quittierte der Server bisher mit einem HTTP 400 Error. PatchMon erkennt diese Endpunkte ab v2.1.3 automatisch anhand des /hooks/-Pfads in der URL und passt das Payload-Format an. Generische Webhooks wurden zudem um ein Top-Level-text-Feld ergänzt, um out-of-the-box mit Slack-kompatiblen Ingest-Servern zu harmonieren.

3. Compliance-Fixes für Proxmox LXC

Bei Instanzen außerhalb des offiziellen Docker-Containers (insbesondere bei der Nutzung des populären Proxmox LXC-Installationsskripts) meldete die Plattform fälschlicherweise leere Verzeichnisse für Compliance-Regelwerke und antwortete mit einem HTTP 503. Ab v2.1.3 werden die Versionsdaten direkt aus den Datastreams gelesen, sodass die Auswertung auf LXC-Containern wieder reibungslos funktioniert.

4. Beseitigung des „Stale“-Status bei Laptops

Clients, die in den Energiesparmodus versetzt wurden (z. B. Notebooks im Feierabend), wurden vom Server nach dem Aufwachen tagelang als inaktiv/veraltet („stale“) geführt. Der Server prüft nun beim Reconnect des Agents, ob das Update-Intervall überschritten wurde, und fordert im Bedarfsfall sofort einen frischen Statusbericht an.

5. Wiederherstellung der Supply-Chain-Attestierung

Aufgrund eines Fehlers im Build-Prozess wurden die Releases v2.1.0, v2.1.1 und v2.1.2 ohne SHA256-Prüfsummen, SBOMs (Software Bill of Materials) und Provenance-Attestierungen ausgeliefert. Mit Version v2.1.3 sind sämtliche Signatur- und Lieferketten-Sicherheitsdateien wieder regulär in den GitHub-Downloads enthalten.

Fazit & Update-Empfehlung

Die Point-Releases v2.1.1 bis v2.1.3 unterstreichen das hohe Tempo, mit dem das PatchMon-Projekt Kinderkrankheiten nach großen Versionssprüngen behebt. Allen Betreibern von v2.1.0 wird ein zügiges Update auf v2.1.3 empfohlen, um von den SSO- und Alerting-Fixes zu profitieren.

Offizielle Release-Übersicht: GitHub PatchMon Releases