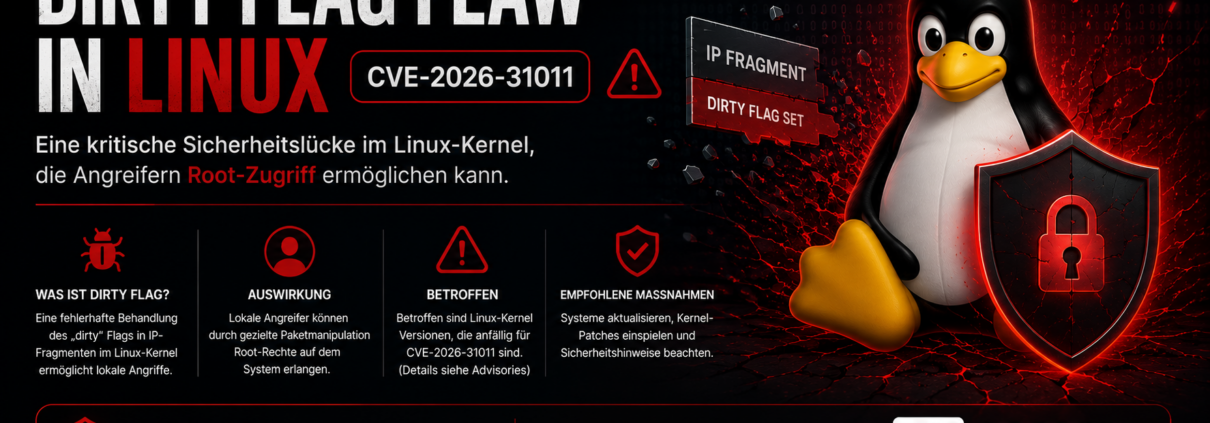
Dirty Frag: Die neue kritische Schwachstelle im Linux-Kernel erklärt

Nach Jahren relativer Ruhe bei den großen Speicher-Exploits ist mit „Dirty Frag“ (CVE-2026-31011) eine neue, ernstzunehmende Schwachstelle aufgetaucht, die das Fundament vieler Linux-Systeme erschüttert.

Technische Analyse: Was ist „Dirty Frag“?

Der Name leitet sich von der fehlerhaften Handhabung von Speicherfragmenten ab. Das Problem liegt im Subsystem des virtuellen Speichermanagements. Normalerweise stellt der Kernel sicher, dass Prozesse strikt voneinander getrennt sind. „Dirty Frag“ erlaubt es jedoch, durch eine spezifische Sequenz von Speicheranforderungen eine Korruption in privilegierten Speicherseiten zu erzwingen.

Warum die Lücke so gefährlich ist:

  1. Umgehung von ASLR: Die Schwachstelle kann genutzt werden, um Layout-Randomisierung (ASLR) auszuhebeln, was weitere Angriffe erleichtert.

  2. Kein physischer Zugriff nötig: Die Lücke kann lokal von jedem unprivilegierten Benutzer oder über kompromittierte Dienste ausgenutzt werden.

  3. Schwierige Detektion: Da der Angriff auf der logischen Ebene des Speichermanagements stattfindet, schlagen klassische Antiviren-Lösungen oft nicht an.

Auswirkungen auf Cloud-Infrastrukturen

Besonders brisant ist „Dirty Frag“ für Provider von Shared-Hosting- oder Cloud-Umgebungen. Ein Ausbruch aus einer isolierten Umgebung auf den Host-Kernel ist theoretisch denkbar, sofern der Kernel nicht gegen diesen spezifischen Exploit gehärtet wurde.

Fazit und Schutzmaßnahmen

Die gute Nachricht ist, dass die Kernel-Community bereits an umfassenden Patches arbeitet. Für Systemadministratoren gilt:

  • Updates priorisieren: Kernel-Patches sollten in der aktuellen Wartungsperiode ganz oben stehen.

  • Security-Audits: Überprüfen Sie Ihre Systeme auf ungewöhnliche Speicheraktivitäten.

  • Kernel Hardening: Der Einsatz von Sicherheitsmodulen wie SELinux oder AppArmor kann die Auswirkungen eines potenziellen Exploits mildern.

Detaillierte Informationen finden Sie im Originalbericht: CyberSecurity Times – Dirty Frag Linux Flaw
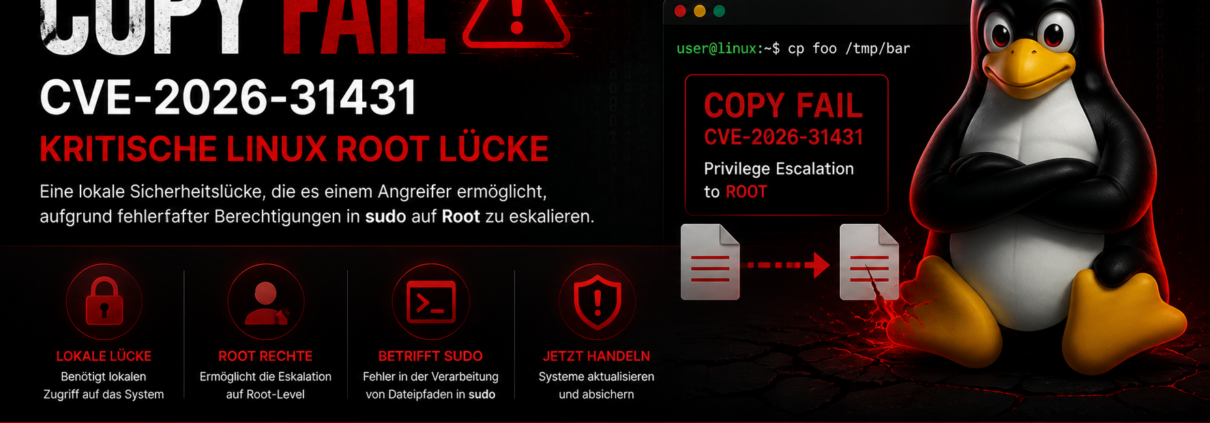
Copy Fail (CVE-2026-31431): Die „perfekte“ Linux-Root-Lücke erklärt

Am 29. April 2026 veröffentlichten Forscher von Theori Details zu einer lokalen Privilegieneskalation (LPE), die als eine der weitreichendsten der letzten Jahre gilt. Unter dem Namen „Copy Fail“ wird ein Logikfehler beschrieben, der es einem unprivilegierten Benutzer ermöglicht, innerhalb von Sekunden volle Root-Rechte zu übernehmen.

Der technische Hintergrund

Die Wurzel des Übels liegt in einer Performance-Optimierung aus dem Jahr 2017 (Kernel 4.14). Um AEAD-Verschlüsselungsoperationen zu beschleunigen, führte der Kernel ein „In-Place“-Verfahren ein, bei dem Quell- und Zielpuffer denselben Speicherbereich nutzen können.

Durch eine geschickte Kombination der Systemaufrufe socket(), splice() und sendmsg() können Angreifer den Kernel dazu bringen, schreibgeschützte Seiten aus dem Page Cache (z. B. von /usr/bin/su oder /etc/passwd) in einen beschreibbaren Puffer zu mappen. Das Ergebnis: Vier kontrollierte Bytes werden direkt in den Arbeitsspeicher der Zieldatei geschrieben.

Warum „Copy Fail“ anders ist

Während Exploits wie Dirty COW oft instabil waren oder das System zum Absturz bringen konnten, arbeitet Copy Fail deterministisch.

  • Portabilität: Ein einziger 732-Byte-Python-Script-Exploit funktioniert auf allen Architekturen und Distributionen ohne Neukompilierung.

  • Stealth-Faktor: Die Korruption findet nur im RAM statt. Nach einem Neustart ist das System wieder „sauber“, was die forensische Analyse massiv erschwert.

  • Container-Escape: In Cloud-Umgebungen ist die Lücke besonders brisant, da der Page Cache über Container-Grenzen hinweg geteilt wird. Ein kompromittierter Container kann so den gesamten Host übernehmen.

Handlungsempfehlungen für Administratoren

Die Lücke wurde bereits im Upstream-Kernel geschlossen (Fixes in 7.0, 6.19.12, 6.18.22 und entsprechenden LTS-Backports).

Sofortmaßnahmen:

  • Inventur: Prüfe alle Kernel-Versionen (Befehl: uname -r).

  • Patching: Rollout der Kernel-Updates und anschließender Reboot.

  • Interims-Lösung: Wenn kein Patch möglich ist, deaktiviere das betroffene Modul:

    echo "blacklist algif_aead" > /etc/modprobe.d/copyfail-fix.conf.

Kali Linux & Claude AI: Die KI-Revolution im Terminal

Die Entwickler von OffSec haben den nächsten großen Schritt gewagt: Kali Linux integriert ab sofort Claude AI von Anthropic. Damit reagiert die Distribution auf den wachsenden Bedarf an intelligenten Assistenzsystemen im Bereich der Cybersicherheit. In einer Zeit, in der Angriffe immer komplexer werden, erhalten Verteidiger und Pentester nun einen mächtigen Partner direkt auf der Kommandozeile.

Ein smarter Co-Pilot für Cyber-Profis

Bisher mussten Pentester oft zwischen Terminal und Browser wechseln, um Befehlssyntax zu prüfen oder komplexe Scan-Ergebnisse zu analysieren. Mit der neuen Claude-Integration gehört dieser Medienbruch der Vergangenheit an.

Was die Integration leistet:

  1. Kontextbezogene Hilfe: Claude versteht den aktuellen Kontext deiner Sitzung. Wenn ein Exploit fehlschlägt, kann die KI alternative Ansätze vorschlagen oder Fehlermeldungen analysieren.

  2. Effizientes Reporting: Eines der mühsamsten Themen im Pentesting ist die Dokumentation. Claude kann dabei helfen, technische Funde in verständliche Zusammenfassungen zu übersetzen.

  3. Code-Auditing auf Knopfdruck: Du hast ein verdächtiges Skript gefunden? Claude analysiert den Code direkt in Kali auf bösartige Funktionen oder Schwachstellen.

  4. Optimierung von Workflows: Durch die Vorhersage der nächsten logischen Schritte in einer Angriffskette beschleunigt die KI die Reconnaissance-Phase erheblich.

Sicherheit und Privatsphäre

Da es sich um sensible Sicherheitsdaten handelt, liegt ein besonderer Fokus auf der API-Anbindung. Nutzer können ihren eigenen API-Key verwenden und haben so die Kontrolle darüber, welche Daten zur Analyse an Anthropic übermittelt werden.

Fazit

Die Integration von Claude AI in Kali Linux ist mehr als nur ein Gimmick. Es ist die Anerkennung, dass KI ein fester Bestandteil moderner Security-Workflows geworden ist. Für Einsteiger senkt es die Barriere, während Profis von einer massiven Zeitersparnis profitieren.

PatchMon Update-Fehler beheben: Guide für Version 1.4.1 und 1.4.2

Beim Upgrade von PatchMon auf die neuesten Versionen kann es vorkommen, dass das Dashboard nicht lädt oder die Kommunikation zwischen Frontend und Backend gestört ist. Ursache sind oft Formatierungsfehler in den Umgebungsvariablen oder veraltete Build-Dateien.

Hier ist die Schritt-für-Schritt-Anleitung, um deine Instanz wieder flott zu machen.

Schritt 1: Vorbereitung

Stoppe den PatchMon-Dienst, um Datenkorruption während der Bearbeitung zu vermeiden: systemctl stop patchmon-server

Schritt 2: Backend-Konfiguration bereinigen

Prüfe die Datei /opt/patchmon/backend/.env. Entferne jegliche Einrückungen (Spaces/Tabs) am Zeilenanfang. Die Struktur sollte exakt so aussehen:

  • PORT=3001 (Interner API-Port)

  • SERVER_PROTOCOL=http (oder https)

  • SERVER_HOST=DEINE_IP

  • SERVER_PORT=3000 (Port, unter dem Nginx lauscht)

Schritt 3: Frontend-API-Anbindung fixen

In der Datei /opt/patchmon/frontend/.env muss die VITE_API_URL präzise definiert sein. Wichtig: Keine Leerzeichen und der korrekte API-Port (3001): VITE_API_URL=http://DEINE_IP:3001/api/v1

Schritt 4: Nginx und Rebuild

Stelle sicher, dass deine Nginx-Konf (/etc/nginx/sites-available/patchmon.conf) auf listen 3000; eingestellt ist. Teste sie mit nginx -t und starte den Dienst neu.

Anschließend muss das Frontend neu gebaut werden, um die Änderungen zu übernehmen:

  1. Wechsle nach /opt/patchmon/frontend.

  2. Lösche alte Altlasten: rm -rf ./dist ./node_modules

  3. Installiere Abhängigkeiten: npm install --include=dev (mit den entsprechenden Flags für Production).

  4. Baue das Projekt neu: npm run build

Schritt 5: Neustart und Monitoring

Starte den Dienst und beobachte die Logs in Echtzeit: systemctl start patchmon-server && journalctl -f -u patchmon-server

Fazit

Die meisten Update-Probleme bei PatchMon 1.4.x lassen sich durch eine saubere Trennung von API- und Web-Ports sowie einen frischen Build lösen. Eine präzise .env-Datei ist hier das A und O.

Quelle: https://github.com/community-scripts/ProxmoxVE/discussions/12092

Faraday: Die Kommandozentrale für modernes Vulnerability Management

In der modernen IT-Sicherheit ist die Anzahl der verfügbaren Tools Fluch und Segen zugleich. Während wir für jede Nische einen spezialisierten Scanner haben, scheitern viele Teams an der Konsolidierung der Ergebnisse. Faraday (opencode.ai / github.com/infobyte/faraday) löst dieses Problem durch einen plattformbasierten Ansatz.

Das Konzept der IPE (Integrated Penetration-Test Environment)

Ähnlich wie Softwareentwickler eine IDE nutzen, um Code zu schreiben, zu debuggen und zu testen, bietet Faraday Security-Professionals eine Umgebung, in der alle Informationen zusammenlaufen. Anstatt Berichte einzeln zu lesen, werden sie in Faraday „normalisiert“. Das bedeutet: Gleiche Schwachstellen aus verschiedenen Quellen werden erkannt und zusammengeführt (Deduplizierung).

Warum Faraday im Security-Stack unverzichtbar ist:

  1. Enorme Tool-Vielfalt: Von Netzwerk-Scannern wie Nmap über Web-Vulnerability-Scanner wie OWASP ZAP bis hin zu Enterprise-Tools wie Qualys oder Nessus – Faraday unterstützt über 80 Plugins.

  2. Effiziente Triage: Durch das Dashboard lassen sich Schwachstellen nach Kritikalität filtern und priorisieren. So weiß das Team immer genau, welcher „Brand“ zuerst gelöscht werden muss.

  3. Automatisierung per CLI: Mit dem faraday-cli können Pentesters direkt aus dem Terminal arbeiten. Ein Scan-Ergebnis wird mit einem einfachen Befehl hochgeladen, ohne die Konsole verlassen zu müssen.

  4. Datenhoheit: Faraday kann on-premises oder in der eigenen Cloud betrieben werden. Das ist besonders für Unternehmen mit strengen Compliance-Anforderungen entscheidend, da sensible Schwachstellendaten das eigene Netzwerk nicht verlassen.

Zusammenarbeit neu gedacht

Sicherheit ist Teamsport. In Faraday können Nutzer Kommentare hinterlassen, Statusänderungen vornehmen (z.B. von Open auf Re-Testing) und Beweismittel (Screenshots, Logs) direkt an die Vulnerability anhängen. Das macht die Übergabe an die Entwickler zur Behebung deutlich effizienter.

Fazit

Faraday verwandelt isolierte Scan-Ergebnisse in handlungsorientierte Intelligenz. Es reduziert das „Rauschen“ und erlaubt es Security-Teams, sich auf das Wesentliche zu konzentrieren: Die Härtung der Infrastruktur.

Zum Projekt: Faraday auf GitHub

NetAlertX: Dein digitaler Türsteher für das heimische Netzwerk

In einer Welt voller smarter Lampen, Sprachassistenten und IoT-Gadgets verliert man schnell den Überblick darüber, welche Geräte eigentlich mit dem Internet verbunden sind. Jedes dieser Geräte ist ein potenzieller Angriffspunkt. NetAlertX bietet eine elegante Lösung, um die volle Souveränität über das eigene Netzwerk zurückzugewinnen.

Was ist NetAlertX?

NetAlertX ist eine browserbasierte Anwendung, die als zentrales Dashboard für dein Netzwerk fungiert. Es nutzt verschiedene Scan-Methoden (wie ARP, DNS und DHCP-Lease-Analysen), um ein lückenloses Inventar aller verbundenen Geräte zu erstellen.

Die wichtigsten Funktionen im Detail:

  1. Intelligente Benachrichtigungen: Das Herzstück von NetAlertX. Sobald ein „Fremder“ dein WLAN betritt, schlägt das System Alarm. So erkennst du Einbruchsversuche oder ungebetene Gäste sofort.

  2. Port-Scanner Integration: NetAlertX prüft regelmäßig, welche Dienste auf deinen Geräten von außen erreichbar sind. Ein offen gelassener Port kann so schnell geschlossen werden, bevor er ausgenutzt wird.

  3. Anwesenheits-Tracker: Durch die Analyse der Online-Zeiten lassen sich Profile erstellen. Das ist nicht nur für die Sicherheit nützlich, sondern hilft auch dabei, die Stabilität von Smart-Home-Komponenten zu überwachen.

  4. Umfangreiches Dashboard: Die Benutzeroberfläche ist modern, schnell und bietet tiefe Einblicke in die Netzwerkstruktur, ohne den Nutzer mit technischem Jargon zu erschlagen.

Warum Self-Hosting hier die beste Wahl ist

Netzwerkdaten sind extrem sensibel. NetAlertX läuft komplett lokal auf deiner Hardware. Es werden keine Daten in eine Cloud hochgeladen – deine Privatsphäre bleibt gewahrt.

Fazit

NetAlertX ist die konsequente Weiterentwicklung von Pi.Alert und ein Muss für jeden, der ein Homelab betreibt oder einfach nur wissen will, was in seinem digitalen Zuhause passiert. Es ist einfach zu bedienen, aber mächtig in der Wirkung.

Zum Projekt: NetAlertX auf GitHub

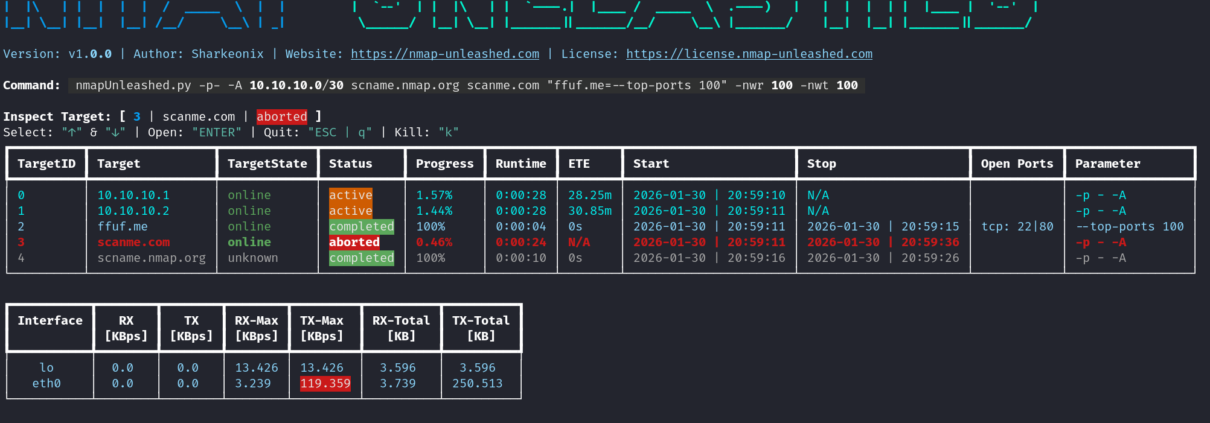
NMAP Unleashed: Profi-Wissen für das wichtigste Tool im Security-Stack

Nmap ist das Schweizer Taschenmesser der Netzwerk-Sicherheit. Doch wie bei jedem komplexen Werkzeug macht erst die richtige Anwendung den Unterschied. Das Projekt NMAP Unleashed von Sharkeonix bietet eine strukturierte und tiefgreifende Wissensbasis, um Nmap effizienter und diskreter einzusetzen.

Warum „Unleashed“?

Standard-Scans werden heute von fast jeder modernen Firewall sofort erkannt und blockiert. NMAP Unleashed setzt genau hier an und zeigt Wege auf, wie man durch präzise Konfiguration von Timing, Paket-Fragmentierung und Täuschungsmanövern (Decoys) unter dem Radar bleibt.

Die zentralen Themen des Repositorys:

  1. Exploiting the Scripting Engine (NSE): Nmap kann weit mehr als Ports finden. Mit den richtigen Skripten lassen sich Standard-Passwörter prüfen, Fehlkonfigurationen in Webservern aufdecken oder sogar spezifische Sicherheitslücken direkt verifizieren.

  2. Firewall & IDS Evasion: Das Repository liefert praktische Beispiele, wie man MTU-Größen anpasst oder Quell-Ports manipuliert, um restriktive Filterregeln zu umgehen.

  3. Targeting & Performance: Erfahre, wie du große Netzwerke scannst, ohne die Bandbreite zu sprengen oder Systeme durch zu aggressive Scans zu beeinträchtigen.

  4. Daten-Extraktion: Tipps zur sauberen Aufbereitung der Scan-Ergebnisse für professionelle Reports (XML, Grepable-Output).

Ein Tool für die Praxis

Egal ob du dich auf eine Zertifizierung (wie OSCP) vorbereitest oder als Systemadministrator dein eigenes Netzwerk härten möchtest: NMAP Unleashed bündelt die Erfahrung aus unzähligen Pentests in einem zugänglichen Format.

Fazit

NMAP Unleashed ist kein einfacher Guide, sondern eine Hommage an die Vielseitigkeit von Nmap. Es motiviert dazu, tiefer in die Protokoll-Ebene einzusteigen und Scans nicht nur auszuführen, sondern zu verstehen.

Zum Projekt: https://github.com/sharkeonix/nmap-unleashed

Zeek: Der Detektiv in deinem Netzwerk – Network Security Monitoring neu gedacht

In der Welt der Cybersicherheit gibt es ein bekanntes Sprichwort: „Man kann nicht schützen, was man nicht sieht.“ Während Intrusion Detection Systeme (IDS) wie Suricata auf bekannte Signaturen achten, konzentriert sich Zeek darauf, den gesamten Kontext des Netzwerkverkehrs zu verstehen und zu dokumentieren.

Was ist Zeek?

Zeek (ehemals Bro) ist ein Open-Source-Netzwerkanalysetool, das den Datenverkehr am Netzwerk-Tap oder Mirror-Port mitliest. Anstatt Pakete nur zu filtern, generiert Zeek kompakte, High-Level-Logs, die genau beschreiben, welche Verbindungen stattgefunden haben, welche Dateien übertragen wurden und welche Zertifikate im Einsatz waren.

Die Stärken von Zeek:

  1. Strukturierte Protokolldaten: Zeek erstellt für jedes Protokoll eigene Log-Dateien (z. B. dns.log, http.log, conn.log). Diese sind perfekt lesbar und ideal für die Analyse in SIEM-Systemen wie Splunk oder dem ELK-Stack.

  2. Dateiextraktion: Zeek kann Dateien, die über das Netzwerk übertragen werden (z. B. ausführbare Dateien aus HTTP-Streams), automatisch extrahieren und für eine Malware-Analyse bereitstellen.

  3. Verhaltensbasierte Analyse: Durch die integrierte Skriptsprache kann Zeek komplexe Verhaltensmuster erkennen, wie etwa Brute-Force-Angriffe oder verdächtige DNS-Tunneling-Aktivitäten.

  4. Enorme Skalierbarkeit: Zeek wird in den weltweit größten Forschungsnetzwerken und Unternehmen eingesetzt, um Multi-Gigabit-Traffic in Echtzeit zu verarbeiten.

Zeek vs. klassische IDS

Ein klassisches IDS sagt dir: „Ich habe etwas Böses gesehen.“ Zeek sagt dir: „Hier ist eine detaillierte Liste von allem, was passiert ist, inklusive aller Metadaten, damit DU entscheiden kannst, ob es böse war.“ Dieser Ansatz macht Zeek zum unverzichtbaren Werkzeug für Threat Hunter und Incident Responder.

Fazit

Zeek ist das „Flugschreiber-System“ für dein Netzwerk. Es liefert die Beweise, die Administratoren benötigen, um nach einem Vorfall die richtigen Schlüsse zu ziehen oder Angriffe bereits in der Aufklärungsphase zu stoppen. Wer volle Transparenz in seiner Infrastruktur sucht, kommt an Zeek nicht vorbei.

Offizielle Webseite: zeek.org

Suricata

Suricata: Die nächste Generation der Network Threat Detection

Sicherheit im Netzwerk ist kein statischer Zustand, sondern ein fortlaufender Prozess. Während Firewalls den Zugriff kontrollieren, sorgt eine Threat Detection Engine wie Suricata dafür, dass bösartiger Datenverkehr innerhalb erlaubter Verbindungen erkannt und blockiert wird.

Was macht Suricata so besonders?

Suricata wurde von der OISF (Open Information Security Foundation) entwickelt und ist darauf ausgelegt, modernste Hardware-Ressourcen optimal zu nutzen. Im Gegensatz zu älteren Systemen arbeitet Suricata nativ mit Multi-Threading, was eine hocheffiziente Analyse von riesigen Datenströmen ermöglicht.

Die drei Säulen von Suricata:

  1. Intrusion Detection System (IDS): Suricata scannt den Netzwerkverkehr passiv und schlägt Alarm, wenn Signaturen auf bekannte Bedrohungen oder Anomalien hinweisen.

  2. Intrusion Prevention System (IPS): Im „In-Line“-Modus kann Suricata schädliche Pakete nicht nur erkennen, sondern aktiv blockieren, bevor sie ihr Ziel erreichen.

  3. Network Security Monitoring (NSM): Suricata generiert umfangreiche Logs und extrahiert Metadaten (z. B. TLS-Zertifikate, HTTP-Header), die für die forensische Analyse nach einem Vorfall unverzichtbar sind.

Integration in moderne Sicherheits-Stacks

Suricata lässt sich hervorragend in das bestehende Ökosystem integrieren. Die Log-Daten (EVE JSON) können direkt an SIEM-Systeme wie Splunk, Elasticsearch (ELK-Stack) oder Graylog gesendet werden. Viele bekannte Firewall-Distributionen wie OPNsense setzen Suricata bereits als Standard-Engine für den Schutz vor Eindringlingen ein.

Fazit

Suricata ist mehr als nur ein IDS. Es ist eine umfassende Analyse-Plattform, die Administratoren die nötige Sichtbarkeit gibt, um komplexe Angriffe zu verstehen und abzuwehren. Wer heute professionelle Netzwerksicherheit betreibt, kommt an diesem Open-Source-Giganten kaum vorbei.

Offizielle Webseite: suricata.io