Voicebox: Die Revolution der lokalen KI-Sprachgenerierung

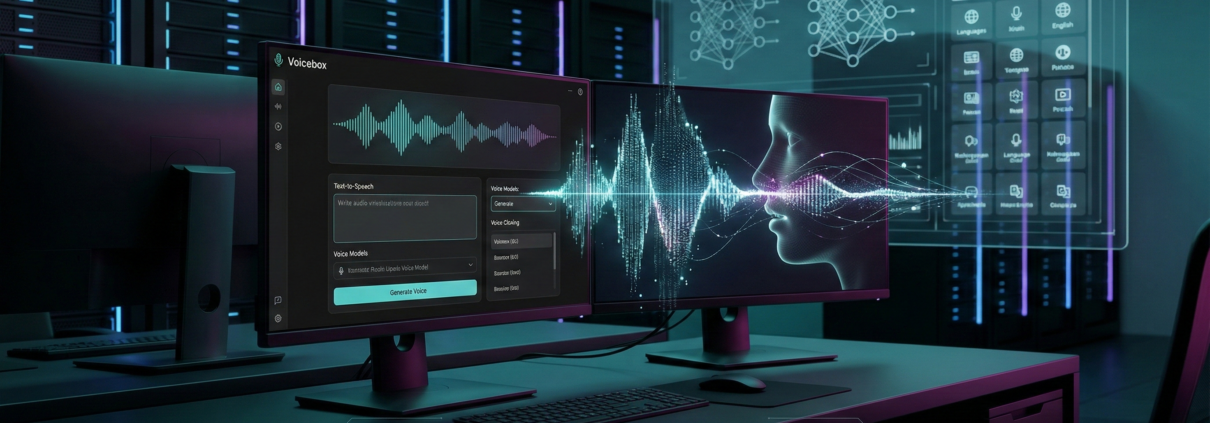
In der Welt der Künstlichen Intelligenz ist die Sprachausgabe (Text-to-Speech) eines der spannendsten Felder. Während große Anbieter teure Abo-Modelle und Cloud-Abhängigkeiten forcieren, zeigt das Projekt Voicebox (github.com/jamiepine/voicebox), dass es auch anders geht: Privat, lokal und Open Source.

Was ist Voicebox?

Entwickelt von Jamie Pine, ist Voicebox weit mehr als nur ein einfacher TTS-Reader. Es ist eine umfassende Workstation für synthetische Sprache. Das Tool nutzt modernste Machine-Learning-Modelle, um menschliche Nuancen in der Sprache so präzise wie nie zuvor zu imitieren.

Warum Voicebox ein Gamechanger ist:

  1. Souveränität über die eigenen Daten: Da Voicebox lokal läuft, eignet es sich hervorragend für sensible Projekte. Keine hochgeladenen Dokumente, keine Speicherung auf fremden Servern.

  2. Herausragendes Voice Cloning: Mit der integrierten Klon-Funktion lassen sich Stimmen basierend auf kurzen Samples replizieren. Dies eröffnet neue Möglichkeiten für Podcaster und Video-Creator, die ihre eigene Stimme für Korrekturen oder Skripte nutzen wollen.

  3. Nahtlose User Experience: Viele lokale KI-Projekte sind schwer zu installieren. Voicebox setzt auf eine benutzerfreundliche Oberfläche, die den Einstieg auch für Nicht-Entwickler massiv erleichtert.

  4. Kostenersparnis: Nach der initialen Einrichtung fallen keine nutzungsbasierten Gebühren an. Du kannst so viel Audio generieren, wie deine Hardware hergibt.

Einsatzgebiete in der Praxis

Ob für die Vertonung von YouTube-Videos, die Erstellung von Hörbüchern oder als Hilfe für Menschen mit Sehbeeinträchtigungen – Voicebox bietet die Qualität von High-End-Cloud-Diensten direkt auf dem eigenen PC.

Fazit

Voicebox ist ein Paradebeispiel dafür, wie Open Source die Lücke zu kommerziellen Produkten schließt. Es kombiniert mächtige KI-Technologie mit dem Prinzip der Privatsphäre. Wer die Zukunft der Sprache erleben will, sollte dieses Repository definitiv im Auge behalten.

Zum Projekt: Voicebox auf GitHub
PatchMon 1.4.0: Zentrale Übersicht für deine System-Updates

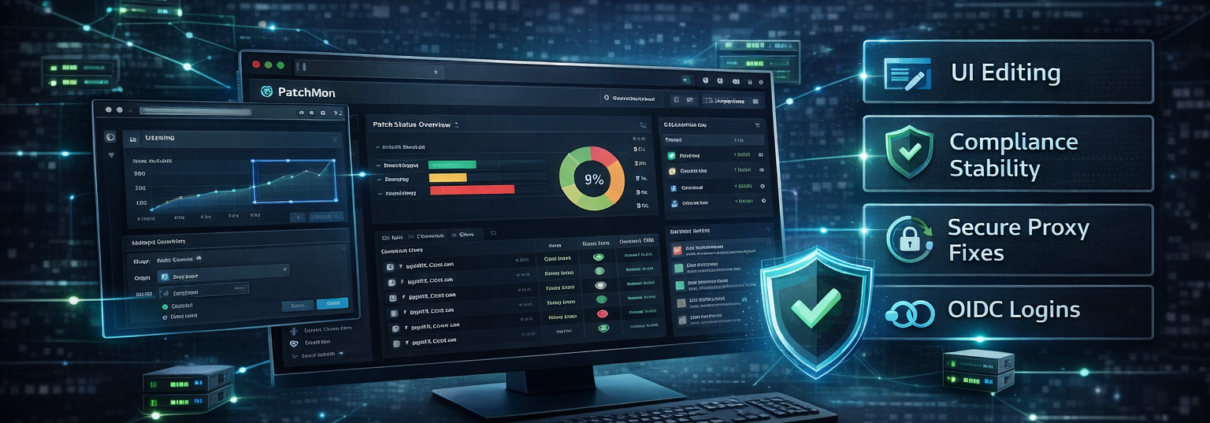
Ein aktuelles System ist die beste Verteidigung gegen bekannte Schwachstellen. Doch je mehr Server man verwaltet, desto schwieriger wird es, den Überblick über anstehende Updates zu behalten. Das Open-Source-Projekt PatchMon hat mit der Version 1.4.0 ein wichtiges Update veröffentlicht, das Administratoren noch mehr Kontrolle bietet.

Warum Patch-Monitoring so wichtig ist

Viele Angriffe nutzen Lücken aus, für die es längst Patches gibt. Das Problem ist oft nicht die Verfügbarkeit der Updates, sondern das fehlende Bewusstsein darüber, welche Systeme gerade gefährdet sind. PatchMon fungiert hier als Frühwarnsystem.

Die Highlights von PatchMon 1.4.0:

🛡️Sicherheits-Compliance-Scanning

  • OpenSCAP CIS Benchmark Scanning, direkt über den Agenten (Level 1 / Level 2)

  • Docker Bench for Security, bei aktivierter Docker-Integration

  • Compliance-Dashboard, mit flottenweiten Bewertungen, Aufschlüsselung nach bestanden/fehlgeschlagen und Scan-Historie

  • Optionale automatische Behebung, von fehlgeschlagenen Regeln während der Scans

🔐 OIDC Single Sign-On

  • OpenID Connect Authentifizierung, mit Authentik, Keycloak, Okta oder jedem OIDC-Anbieter

  • Automatische Benutzerbereitstellung, beim ersten OIDC-Login

  • Gruppenbasierte Rollenzuweisung, von Ihrem Identitätsanbieter zu PatchMon-Rollen

  • Option zur Deaktivierung der lokalen Authentifizierung, um Login ausschließlich über SSO zu erzwingen

🔔Alarmierung & Berichterstattung

  • Neue Berichtsseite, mit Filterung nach Schweregrad, Typ, Status und Zuweisung

  • „Host Down“-Alarme, Echtzeitansicht der Host-Uptime

  • Alarmtypen, einschließlich Server-Update, Agent-Update und Host Down

  • Konfiguration pro Alarmtyp, für Standard-Schweregrad, automatische Zuweisung, Eskalation und Aufbewahrung

💻 Web SSH Terminal

  • Browserbasiertes SSH, zu jedem Host direkt aus der PatchMon-Benutzeroberfläche

  • Direkt- und Proxy-Modus, (Proxy-Modus leitet über den Agenten weiter, keine Freigabe des SSH-Ports erforderlich)

🤖 AI Terminal Assistent

  • KI-Chat-Panel, innerhalb des SSH-Terminals für Befehlsvorschläge und Fehlerbehebung

  • Mehrere Anbieter, unterstützt: OpenRouter, Anthropic, OpenAI, Google Gemini

  • Kontextbezogen, unter Verwendung Ihrer letzten Terminal-Ausgaben

🖥️ UI Verbesserungen

  • Toast-Benachrichtigungen, ersetzen störende alert()-Popups

  • Error Boundary, mit Crash-Wiederherstellung und einem kopierbaren Fehlerbericht

  • „Warten auf Verbindung“-Bildschirm, mit Echtzeit-Status beim Onboarding eines neuen Hosts

  • Swagger / OpenAPI-Dokumentation, abrufbar unter /api-docs auf dem Server

🔧 Sonstiges

  • Superuser-Verwaltungsberechtigung, (can_manage_superusers) für feingranulareres RBAC

  • Mehr Statistiken, und Details zu Hosts mit zusätzlichen Flags wie ?include=stats oder ?updates_only=true

Installation und Upgrade

Das Upgrade auf die Version 1.4.0 erfolgt gewohnt unkompliziert über das GitHub-Repository. Dank der klaren Dokumentation ist das Tool in wenigen Minuten einsatzbereit und liefert sofort wertvolle Einblicke in den Gesundheitszustand deiner Server.

Fazit

PatchMon 1.4.0 ist ein Muss für jeden SysAdmin, der Wert auf eine saubere und sichere Infrastruktur legt, ohne sich in den Tiefen komplexer Enterprise-Suiten zu verlieren. Es ist ein fokussiertes Tool für eine fokussierte Aufgabe: Deine Systeme aktuell und sicher zu halten.

Zum Release: PatchMon v1.4.0 auf GitHub

OpenCode: Das offene Fundament für die Ära der KI-Agents

Während proprietäre Lösungen oft wie eine „Black Box“ wirken, setzt OpenCode (opencode.ai) auf das stärkste Prinzip der Softwarewelt: Open Source. Entwickelt von Anomaly, bietet dieses Projekt die notwendige Infrastruktur, um KI-gestützte Entwicklungsprozesse sicher, skalierbar und transparent zu machen.

Warum wir OpenCode brauchen

KI-Agents, die autonom Code schreiben und ausführen, benötigen mehr als nur ein Sprachmodell. Sie benötigen eine definierte Umgebung, Zugriff auf Tools und eine sichere Sandbox. OpenCode schließt die Lücke zwischen dem „Denken“ der KI und dem tatsächlichen „Handeln“ auf dem System.

Die Highlights des Frameworks:

  1. Standardisierung für Agents: OpenCode bietet einheitliche Schnittstellen, damit verschiedene KI-Modelle konsistent mit der Code-Basis interagieren können.

  2. Sicherheit & Kontrolle: Durch den Open-Source-Ansatz auf GitHub (anomalyco/opencode) können Sicherheitsteams genau prüfen, welche Berechtigungen ein Agent erhält und wie er mit sensiblen Daten umgeht.

  3. Flexibilität: Im Gegensatz zu monolithischen Plattformen lässt sich OpenCode modular in bestehende CI/CD-Pipelines und Entwicklungsumgebungen integrieren.

  4. Zukunftssicherheit: Durch die Unterstützung der Community fließen kontinuierlich Optimierungen für die neuesten LLM-Generationen (wie Claude 3.5 oder GPT-4o) ein.

Der Paradigmenwechsel

Wir bewegen uns weg von KI als reiner Schreibhilfe hin zur KI als funktionalem Teil des Teams. OpenCode ist das Betriebssystem für diesen neuen „digitalen Kollegen“. Es ermöglicht Unternehmen, die Vorteile von Agentic Workflows zu nutzen, ohne die Souveränität über ihren Quellcode aufzugeben.

Fazit

OpenCode ist ein klares Statement für die Freiheit in der Softwareentwicklung. Es ist das ideale Tool für Teams, die autonome Agents professionell einsetzen wollen, ohne sich in die Abhängigkeit einzelner Großanbieter zu begeben.

Zum Projekt: OpenCode auf GitHub

Der OpenClaw-Hype: Warum der mächtigste KI-Agent gleichzeitig dein größtes Risiko ist

In den letzten Wochen gibt es in der Entwickler-Szene kaum ein anderes Thema als OpenClaw. Das Versprechen: Ein autonomer KI-Partner, der ganze Projekte im Alleingang stemmt. Doch hinter der glänzenden Fassade der Produktivitätssteigerung lauern Gefahren, die viele im Hype-Rausch übersehen.

Das Phänomen OpenClaw: Autonomie pur

OpenClaw ist mehr als ein einfacher Copilot. Es ist ein Agent, der Tools bedienen kann. Er navigiert durch Dateisysteme, installiert Abhängigkeiten und führt Tests aus. Diese Fähigkeit zur iterativen Selbstkorrektur macht ihn so effektiv – und genau hier beginnt das Risiko.

Warum OpenClaw „gefährlich“ sein kann

1. Die Gefahr der autonomen Ausführung

OpenClaw agiert direkt im Terminal. Ein KI-Modell kann halluzinieren oder durch geschickte Prompt Injection dazu gebracht werden, destruktive Befehle (rm -rf /) auszuführen. Wer einen Agenten ohne „Human-in-the-loop“-Absicherung auf sein System lässt, spielt mit dem Feuer.

2. Code-Qualität und „Technical Debt“

Die Geschwindigkeit, mit der OpenClaw Code produziert, ist atemberaubend. Doch Quantität ist nicht gleich Qualität. Wenn Entwickler aufhören, den generierten Code im Detail zu verstehen, schleichen sich Sicherheitslücken und Architekturfehler ein, die Jahre später zu massiven Problemen führen können.

3. Schatten-IT und Datensouveränität

Da OpenClaw so einfach einzurichten ist, wird es oft am offiziellen IT-Management vorbei genutzt. Sensible Firmengeheimnisse oder API-Keys könnten durch den Kontext des Agenten unbeabsichtigt an die Server der LLM-Provider übertragen werden.

Fazit: Verantwortungsvolle Innovation

OpenClaw ist ein technologisches Meisterwerk, aber es erfordert eine neue Form der KI-Hygiene. Wir müssen lernen, Agenten klare Grenzen zu setzen. Die Gefahr liegt nicht in der KI selbst, sondern in unserem blinden Vertrauen in ihre Autonomie.

Mehr zur Sicherheit: openclaw.ai Dokumentation

PegaProx: Enterprise Management für Proxmox Cluster & Datacenter

PegaProx: Das ultimative Dashboard für Proxmox-Cluster-Management

Die Verwaltung einzelner Proxmox-Knoten ist simpel, doch sobald man eine wachsende Infrastruktur aus mehreren Clustern betreut, stößt das Standard-Interface oft an seine Übersichtsgrenzen. PegaProx ist die Antwort auf die Frage nach einem zentralen, aussagekräftigen Management-Dashboard für Proxmox-Datacenter.

Warum PegaProx?

In einer modernen Virtualisierungsumgebung ist Information alles. Wenn Ressourcen knapp werden oder ein Knoten instabil reagiert, zählt jede Sekunde. PegaProx wurde entwickelt, um Administratoren genau die Daten zu liefern, die sie für schnelle Entscheidungen benötigen.

Die Vorteile im Überblick:

  1. Cluster-übergreifendes Monitoring: Anstatt sich durch mehrere Web-Interfaces zu klicken, bietet PegaProx eine konsolidierte Ansicht deiner gesamten Infrastruktur.

  2. Optimierte Ressourcenplanung: Dank der klaren Visualisierung der Auslastung erkennst du sofort, wo noch Kapazitäten frei sind und wo Upgrades notwendig werden.

  3. Schnelle Fehleranalyse: Durch die Aggregation von Statusmeldungen und Performance-Daten lassen sich Engpässe und Fehlerquellen deutlich schneller lokalisieren.

  4. Enterprise-Fokus: Das Tool ist auf die Anforderungen von echten Datacentern zugeschnitten, bei denen Zuverlässigkeit und Übersicht an oberster Stelle stehen.

Integration und Nutzung

PegaProx lässt sich nahtlos in bestehende Proxmox-Umgebungen integrieren. Es dient als „Single Pane of Glass“, das die Komplexität reduziert und die Effizienz des IT-Teams steigert. Besonders in Umgebungen mit hoher Dynamik und vielen virtuellen Maschinen (VMs) spielt das Tool seine Stärken voll aus.

Fazit

Wer Proxmox nicht nur als Hobby, sondern als professionelle Basis für seine IT-Dienste nutzt, braucht Werkzeuge wie PegaProx. Es schließt die Lücke zwischen reiner Virtualisierung und strategischem Infrastruktur-Management.

Zum ausführlichen Artikel: PegaProx bei Gyptazy

DocuSeal: Professionelle digitale Signaturen unter eigener Kontrolle

Die Digitalisierung von Geschäftsprozessen beginnt oft beim Unterschreiben von Dokumenten. Während Marktführer oft teure Abonnements verlangen, etabliert sich DocuSeal als starke Open-Source-Alternative, die Professionalität mit Datensouveränität vereint.

Was ist DocuSeal?

DocuSeal ist eine Plattform, die es ermöglicht, Dokumente (PDFs) digital zu signieren und zu verwalten. Das Projekt bietet ein intuitives Web-Interface, über das Formulare erstellt, versendet und rechtssicher unterzeichnet werden können. Das Besondere: Neben der Cloud-Version lässt sich DocuSeal vollständig auf der eigenen Infrastruktur betreiben.

Die Kernfunktionen:

  • PDF-Editor: Wandle statische PDF-Dateien in interaktive Formulare um. Füge Felder für Unterschriften, Initialen, Daten oder Text ein.

  • Automatisierte Workflows: Versende Signaturanfragen an mehrere Personen und verfolge den Status in Echtzeit.

  • Rechtssicherheit: DocuSeal erstellt für jedes Dokument einen detaillierten Prüfpfad (Audit Trail), um die Integrität der Signatur nachzuweisen.

  • Branding: Passe das Design der E-Mails und des Signatur-Portals an dein eigenes Corporate Design an.

  • Self-Hosting: Dank Docker-Support ist die Installation auf dem eigenen Server (z. B. im Homelab oder Unternehmens-Rechenzentrum) schnell erledigt.

Warum Open Source hier den Unterschied macht

Bei sensiblen Verträgen ist Vertrauen entscheidend. Durch den Open-Source-Ansatz von DocuSeal können Unternehmen den Code prüfen und sicherstellen, dass keine Daten unbefugt abfließen. Zudem entfallen die oft saftigen Gebühren pro „Umschlag“ (Envelope), was DocuSeal besonders für Organisationen mit hohem Dokumentenaufkommen attraktiv macht.

Fazit

DocuSeal schließt die Lücke zwischen teuren Enterprise-Lösungen und einfachen, unsicheren E-Mail-Anhängen. Es ist das ideale Werkzeug für alle, die ein papierloses Büro anstreben, ohne die Kontrolle über ihre Daten aufzugeben.

Mehr erfahren: DocuSeal Webseite | GitHub Repository

Datei-Buttler

DATEI-BUTLER: Die Revolution für dein digitales Dokumentenmanagement

In vielen Büros und Privathaushalten ist die Digitalisierung ein zweischneidiges Schwert: Zwar hat man alles als PDF, doch die Suche nach einer bestimmten Rechnung in einem Wust aus kryptischen Dateinamen gleicht der Suche nach der Nadel im Heuhaufen. Hier setzt der DATEI-BUTLER an.

Automatische Dokumentenverarbeitung in Sekunden

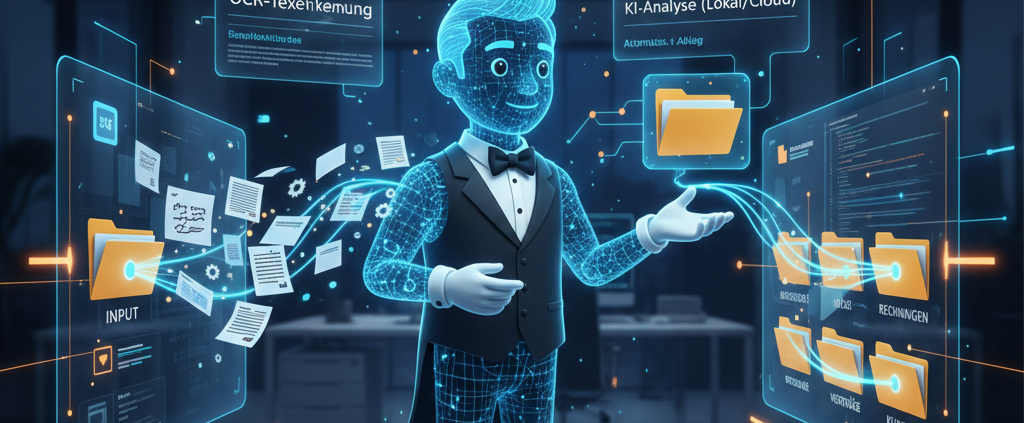
Der DATEI-BUTLER ist mehr als nur ein Tool zum Umbenennen. Er fungiert als dein persönlicher Assistent für den Posteingang. Per Drag-and-Drop oder über einen überwachten Ordner übernimmt die Software die komplette Arbeit:

  1. Texterkennung (OCR): Selbst eingescannte Dokumente werden ausgelesen.

  2. Inhaltsanalyse: Die KI versteht, ob es sich um eine Versicherungspolice, ein Angebot oder eine Handwerkerrechnung handelt.

  3. Intelligente Benennung: Basierend auf deinen Regeln erstellt der Butler einen logischen Namen wie 2025-01-15_Telekom_Rechnung_12345.pdf.

  4. Strukturierte Ablage: Die Datei landet automatisch im richtigen Zielordner (z.B. /Buchhaltung/2025/Januar).

Cloud oder Lokal? Du hast die Wahl!

Ein entscheidendes Feature des DATEI-BUTLER ist die Flexibilität bei der KI-Anbindung. Nutzer, die schnellste Ergebnisse und modernste Modelle suchen, können OpenAI (GPT-4o-mini) via API anbinden. Wer jedoch höchste Ansprüche an den Datenschutz stellt und seine Daten nicht ins Internet senden möchte, kann den Butler mit einer lokalen KI betreiben. Dank der Integration von Schnittstellen wie Ollama verbleiben alle Informationen ausschließlich auf deinem Rechner.

Version 1.5.2 (neu)

Das ist neu in 1.5.2

Features:
– Mistral als KI auswählbar
– Integrierter Update-Mechanismus für zukünftige Datei-Butler Versionen

Fehlerbehebungen und Optimierungen:
– Menügröße automatisch der Skalierung angepasst
– Angelegte Ordner beginnen mit \“Datei-Butler_\“ z.B. Datei-Butler_Fehlgeschlagen
– Fensterposition wird zuverlässig gespeichert.
– UNC-Netzwerkpfade Fehlerbehebung
– Google OAuth Authentifizierung verbessert

Jetzt testen: DATEI-BUTLER Webseite

cloudflared: Sicherer Fernzugriff ohne offene Ports dank Cloudflare Tunnel

Die Veröffentlichung von lokalen Diensten im Internet war früher immer mit einem Sicherheitsrisiko verbunden: Port-Forwarding. Doch dank cloudflared, dem Open-Source-Client für Cloudflare Tunnels, gehört diese Praxis der Vergangenheit an.

Wie funktioniert Cloudflare Tunnel?

Normalerweise muss ein Router wissen, wohin er eine Anfrage aus dem Internet leiten soll (Port-Weiterleitung). cloudflared dreht den Spieß um. Der Client stellt eine verschlüsselte Verbindung von innerhalb deines Netzwerks zu Cloudflare her. Anfragen aus dem Internet werden dann über diesen Tunnel sicher an deinen lokalen Dienst weitergeleitet.

Die unschlagbaren Vorteile von cloudflared:

  1. Sicherheit durch „Invisible Hosting“: Da keine Ports offen sind, können Angreifer deine IP-Adresse nicht einfach auf offene Dienste scannen. Dein Netzwerk bleibt von außen unsichtbar.

  2. Überwindung von Netzwerk-Hürden: Ob DS-Lite, CGNAT oder komplexe Firmen-Firewalls – da der Tunnel eine ausgehende Verbindung ist, funktioniert er fast überall.

  3. Zero Trust Integration: Kombiniere den Tunnel mit Cloudflare Access. So kannst du festlegen, dass nur bestimmte Personen (z.B. über ihren Google- oder GitHub-Account) auf deine interne Seite zugreifen dürfen.

  4. SSH und RDP über den Browser: Mit cloudflared lassen sich nicht nur Webseiten, sondern auch Terminal-Sitzungen oder Remote-Desktops sicher tunneln und sogar direkt im Browser anzeigen.

Installation und Nutzung

cloudflared ist für fast jedes Betriebssystem verfügbar und lässt sich hervorragend als Docker-Container betreiben. Einmal konfiguriert, läuft der Tunnel im Hintergrund und verwaltet die DNS-Einträge in deinem Cloudflare-Dashboard automatisch.

Fazit

Für Administratoren und Self-Hoster ist cloudflared ein Quantensprung in Sachen Sicherheit und Komfort. Es macht professionelle Sicherheitsfeatures wie DDoS-Schutz und Identitätsprüfung für jeden zugänglich – oft sogar völlig kostenlos im Cloudflare Free Plan.

GitHub Repository: cloudflare/cloudflared